
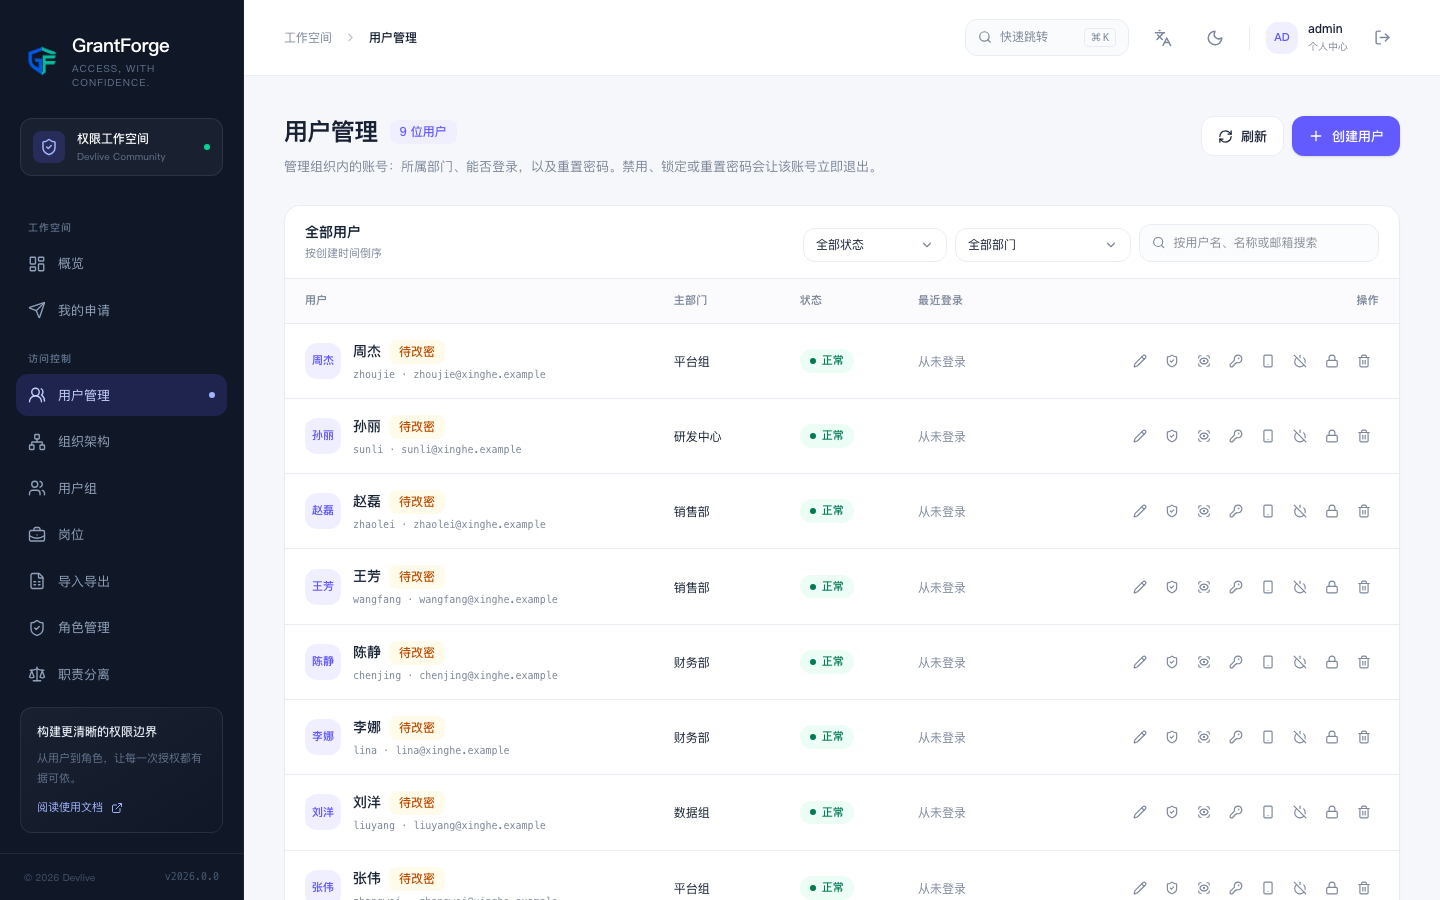
Управление доступом → Управление пользователями управляет учётными записями вашей организации: их подразделениями, возможностью входить и сбросами паролей.
Поиск
Поиск по имени пользователя, отображаемому имени или адресу электронной почты; фильтрация по статусу (активна, отключена, заблокирована, ожидается смена пароля) и по подразделению, с возможностью включить подчинённые подразделения. В списке отображаются только учётные записи, которые вам разрешено видеть по правам на данные, а такие поля, как электронная почта, могут быть скрыты или замаскированы в соответствии с вашими правами на поля.
Создание и изменение
Для создания пользователя требуются имя пользователя (3–64 символа: буквы, цифры или ._@-, уникальные на всей платформе), начальный пароль, отображаемое имя, адрес электронной почты, основное подразделение, дополнительные подразделения и должности. Новые учётные записи обязаны сменить пароль при первом входе.
Действия с учётной записью
| Действие | Результат |
|---|---|
| Отключить / включить | Отключённая учётная запись не может войти, её существующие сессии сразу завершаются |
| Заблокировать / разблокировать | Блокировка, установленная администратором, не снимается автоматически; при входе показывается сообщение обратиться к администратору. Применяется, если учётная запись, по всей видимости, скомпрометирована |
| Сбросить пароль | Задаёт новый начальный пароль, который пользователь обязан сменить при следующем входе; существующие сессии завершаются |
| Сбросить двухфакторную проверку | Для утерянного аутентификатора: отключает двухфакторную проверку учётной записи и завершает её сессии |
| Просмотреть роли | Роли, которыми обладает учётная запись, и источник каждой из них (напрямую, группа, подразделение, должность) |
| Просмотреть эффективные права | См. Объяснение, моделирование и аудит прав |
| Удалить | Удаляет учётную запись и её членства в подразделениях; записи аудита сохраняются |
Системную учётную запись (администратора, созданного при инициализации) и вашу собственную учётную запись нельзя отключить, заблокировать или удалить.
Самостоятельная регистрация
По умолчанию отключена. После задания grantforge.security.registration-enabled=true на странице входа появляется пункт «Создать учётную запись». Зарегистрированные учётные записи попадают в тенант, указанный в grantforge.security.registration-tenant, как обычные учётные записи без ролей.