
Управление доступом → Источники идентификации настраивает каталоги и провайдеры идентификации, через которые пользователи могут входить. Пароли таких учётных записей хранятся в источнике идентификации: GrantForge не хранит их и не может их изменить.
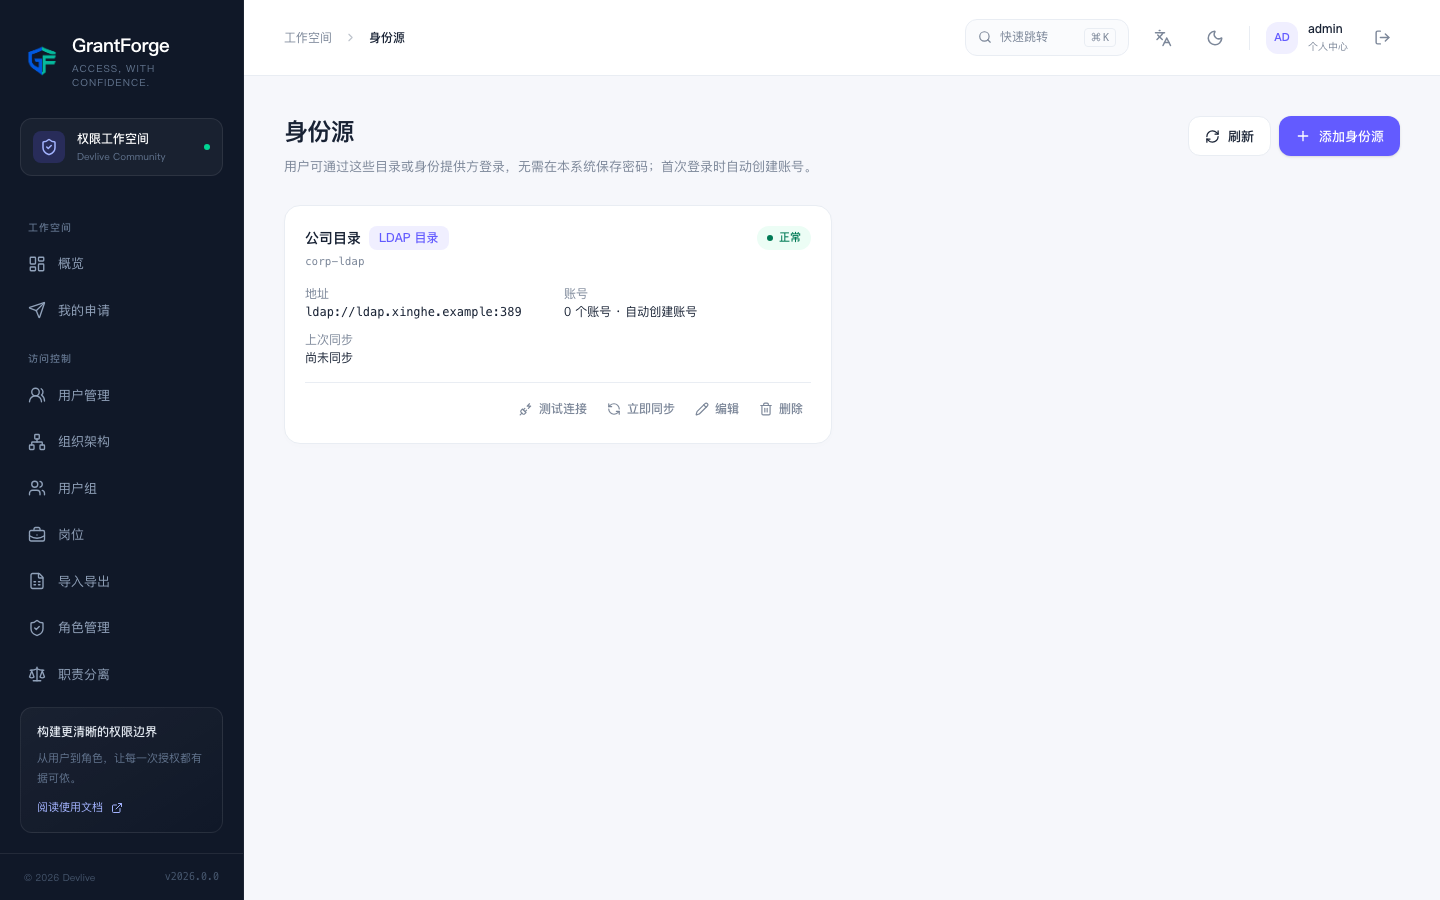
LDAP / Active Directory
Нажмите «Добавить источник идентификации» и выберите тип «Каталог LDAP»:
| Параметр | Описание |
|---|---|
| URL каталога | ldap:// или ldaps://; несколько адресов разделяются пробелами для переключения при отказе |
| User Base DN | Например ou=people,dc=example,dc=com |
| Учётная запись для запросов | Учётная запись (Bind DN) и её пароль, которыми выполняется поиск пользователей; оставьте пустым для анонимных запросов |
| Фильтр пользователей | По умолчанию (&(objectClass=person)(uid={0})), где {0} — имя, введённое пользователем |
| Атрибуты | Атрибуты для имени пользователя, отображаемого имени, почты и уникального идентификатора; значения по умолчанию подходят для OpenLDAP (uid, cn, mail, entryUUID), а Active Directory использует sAMAccountName и objectGUID |
| Автоматически создавать учётные записи для новых пользователей | Если включено, пользователь из каталога получает учётную запись при первом входе |
| Интервал синхронизации | Оставьте пустым, чтобы синхронизация выполнялась только вручную; минимум 15 минут |
| Отключать учётные записи пользователей, которых больше нет в каталоге | Во время синхронизации отключать пользователей, которых больше нет в каталоге |
После сохранения нажмите Проверить подключение, чтобы убедиться, что конфигурация верна.
При входе GrantForge сначала ищет пользователя учётной записью для запросов, затем проверяет пароль: сервер подключается к каталогу от имени этого пользователя с паролем, который тот ввёл.
Синхронизация создаёт учётную запись для новых пользователей каталога, обновляет имена и почту существующих учётных записей и — в соответствии с настройкой — отключает ушедших пользователей, одновременно завершая их сессии. Результаты синхронизации показываются на карточке источника идентификации.
OpenID Connect
Выберите тип «OpenID Connect», чтобы подключить Keycloak, Azure AD, Okta, другой экземпляр GrantForge и другие провайдеры:
| Параметр | Описание |
|---|---|
| Issuer URL | Адрес издателя (issuer) у провайдера; GrantForge обнаруживает конечные точки и ключи по его discovery-документу |
| Client ID / secret | Клиент, зарегистрированный у провайдера; без секрета он работает как публичный клиент с использованием PKCE |
| Redirect URI | Значение <GrantForge>/api/v1/auth/federated/callback/<编码>, показанное на странице; его нужно зарегистрировать у клиента провайдера |
| Scopes и claims | По умолчанию openid profile email; имя пользователя, отображаемое имя и почта берутся соответственно из claims preferred_username, name и email |
После включения на странице входа появляется кнопка «Войти через <название>». Войдя у провайдера, пользователь возвращается в GrantForge; у учётных записей с включённой двухфакторной проверкой дополнительно потребуется ввести код подтверждения.
Правила учётных записей
- Уникальный идентификатор пользователя источника идентификации (
entryUUID/objectGUIDдля LDAP,subдля OIDC) соответствует одной учётной записи GrantForge; переименование на это соответствие не влияет. - Если локальная учётная запись с тем же именем пользователя уже существует, она не связывается автоматически: вход отклоняется, и администратор должен сначала переименовать или удалить локальную учётную запись. Так одноимённый пользователь из каталога не может забрать существующую учётную запись.
- Источник идентификации, который не создаёт учётные записи автоматически, пускает только уже связанных пользователей.
- После отключения источника идентификации его пользователи не могут входить; источник идентификации, который ещё используется учётными записями, удалить нельзя.
- С учётными записями источника идентификации можно обычным образом назначать роли и включать двухфакторную проверку.