
Эффективные права
Нажмите «Показать эффективные права» на строке пользователя в разделе Управление пользователями, чтобы увидеть всё, что пользователь может использовать сейчас: роли, меню и кнопки, API, области данных и ограниченные поля.
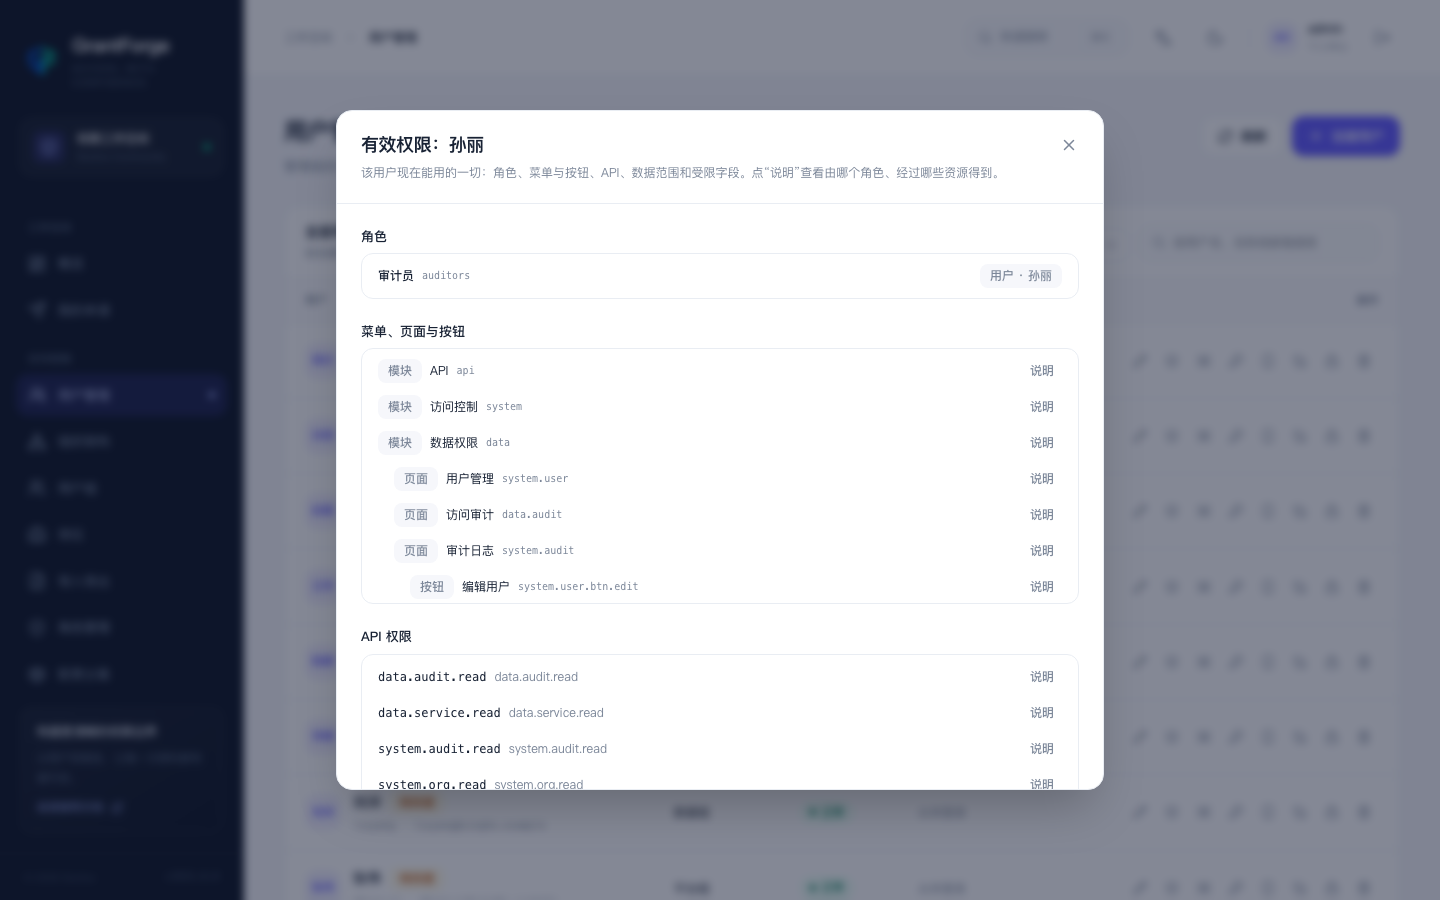
Нажмите Объяснить на любом элементе, и GrantForge ответит «почему это работает»: какая роль его предоставляет, через какие назначения (прямое, группа пользователей, подразделение, должность) и из каких выведенных ресурсов оно получено. Если что-то не работает, будет указано, не выдано ли это вовсе или же оно заблокировано правилом запрета.
Моделирование изменений
Откройте Моделирование изменений в представлении эффективных прав: предположим, вы добавляете пользователю определённые роли или убираете их, и посмотрите, какие меню, кнопки и API появятся или исчезнут. Моделирование — лишь расчёт, оно ничего не сохраняет, поэтому это хороший способ убедиться в эффекте перед изменением прав.
Журнал аудита
Управление доступом → Журнал аудита записывает, кто, что и когда сделал: входы, изменения выдач, административные операции и отклонённые вызовы.
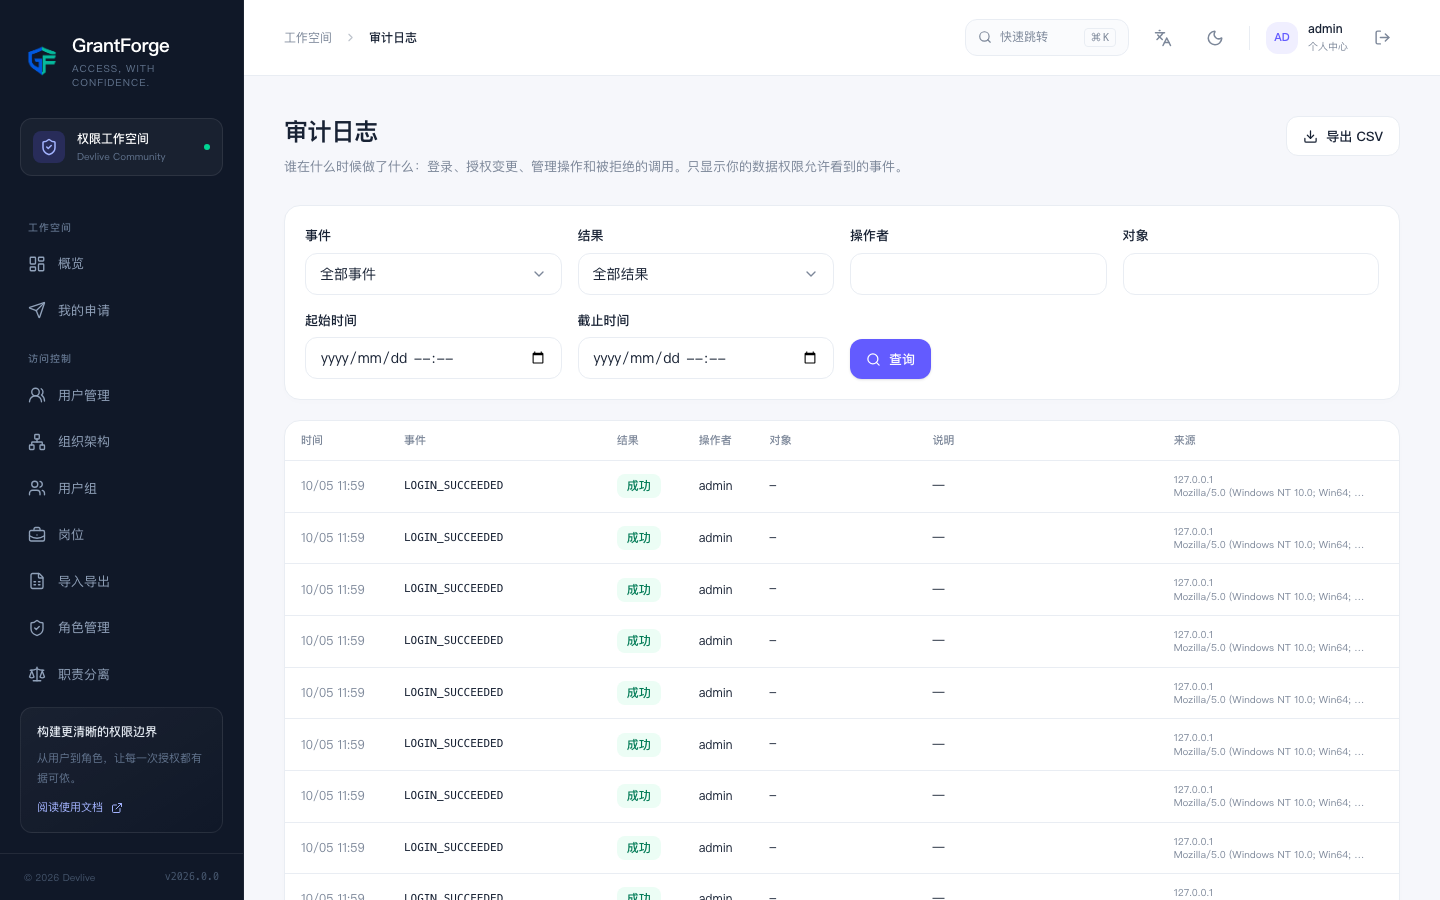
- Фильтрация по событию, результату, оператору, объекту и времени; результаты можно выгрузить в CSV.
- Каждое событие содержит исходный IP, браузер и идентификатор запроса; идентификатор запроса совпадает с записями на стороне сервера.
- Показываются только события, которые вам позволяют видеть права на данные.
- Записи аудита хранятся по умолчанию 365 дней (
grantforge.audit.retention); можно настроить архивирование в каталог перед удалением.
К числу записываемых событий относятся: успешные и неудачные входы, блокировки, выходы, завершение сессий и смены паролей; изменения тенантов, подразделений, пользователей, групп пользователей и должностей; изменения каталогов ресурсов и API; изменения ролей, выдач, наследования и назначений; изменения политик данных и полей; каждый шаг разделения обязанностей, запросов доступа и проверок доступа; изменения источников идентификации и OAuth-клиентов; а также отклонённые вызовы API.