
Управление доступом → Разделение обязанностей настраивает роли, которые не могут принадлежать одному и тому же человеку (например, «оплата» и «согласование»), и показывает учётные записи, которые сейчас нарушают ограничение.
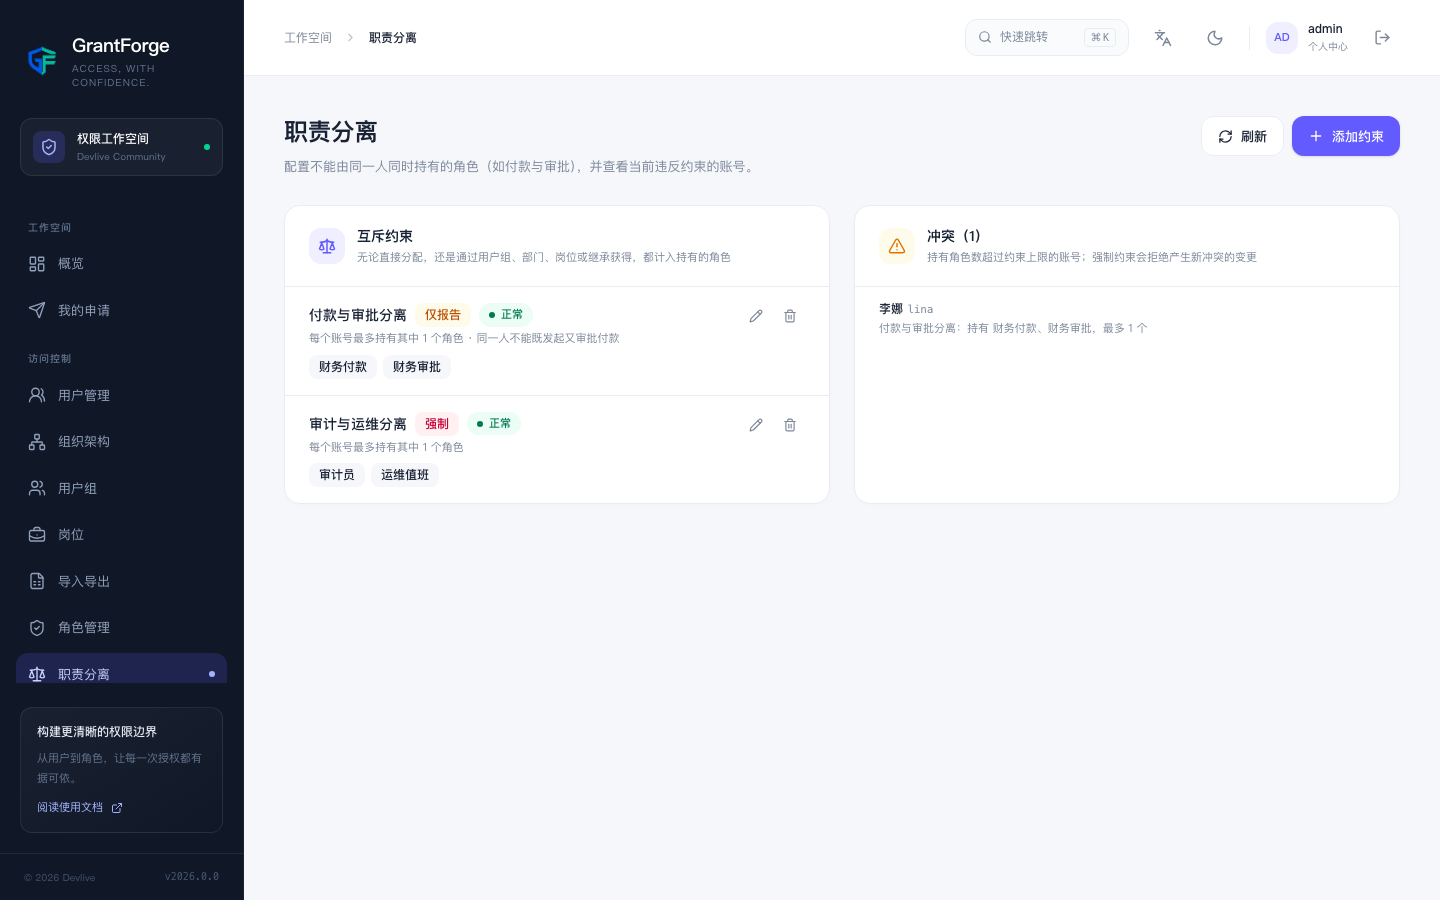
Ограничения
| Настройка | Описание |
|---|---|
| Взаимоисключающие роли | 2–50 ролей |
| Максимум на учётную запись | По умолчанию 1; можно задать правило «не более двух из трёх» |
| Режим | Применять: отклоняет назначения ролей и наследование, создающие конфликт; Только отчёт: разрешает изменение, но показывает его в списке конфликтов |
| Включено | Отключённое ограничение ничего не отклоняет и не попадает в отчёт |
«Обладание» охватывает все пути: прямое назначение, получение роли через группу пользователей, подразделение или должность, а также получение роли по наследованию. Назначения вне их срока действия и отключённые роли не учитываются.
Когда выполняется проверка
В режиме «Применять» следующие изменения проверяются для каждой затронутой ими учётной записи перед сохранением:
- назначение роли, а также изменение срока действия назначения или признака «включать подразделения»;
- изменение наследования роли;
- согласование запроса на доступ (см. запросы доступа и согласования).
Отклоняются только конфликты, созданные этим изменением, с сообщением о том, кто, какие роли и какое ограничение нарушено. Конфликты, существовавшие до вступления ограничения в силу, не блокируют другие не связанные с ними изменения: они остаются в списке конфликтов и должны быть устранены вручную.
Список конфликтов
Справа перечислены все учётные записи, нарушающие включённое ограничение (в любом режиме): учётная запись, ограничение, удерживаемые роли и допустимый максимум.