
Управление доступом → Управление ролями: роль — это набор полномочий. Она начинает действовать после назначения пользователям, группам пользователей, подразделениям или должностям.
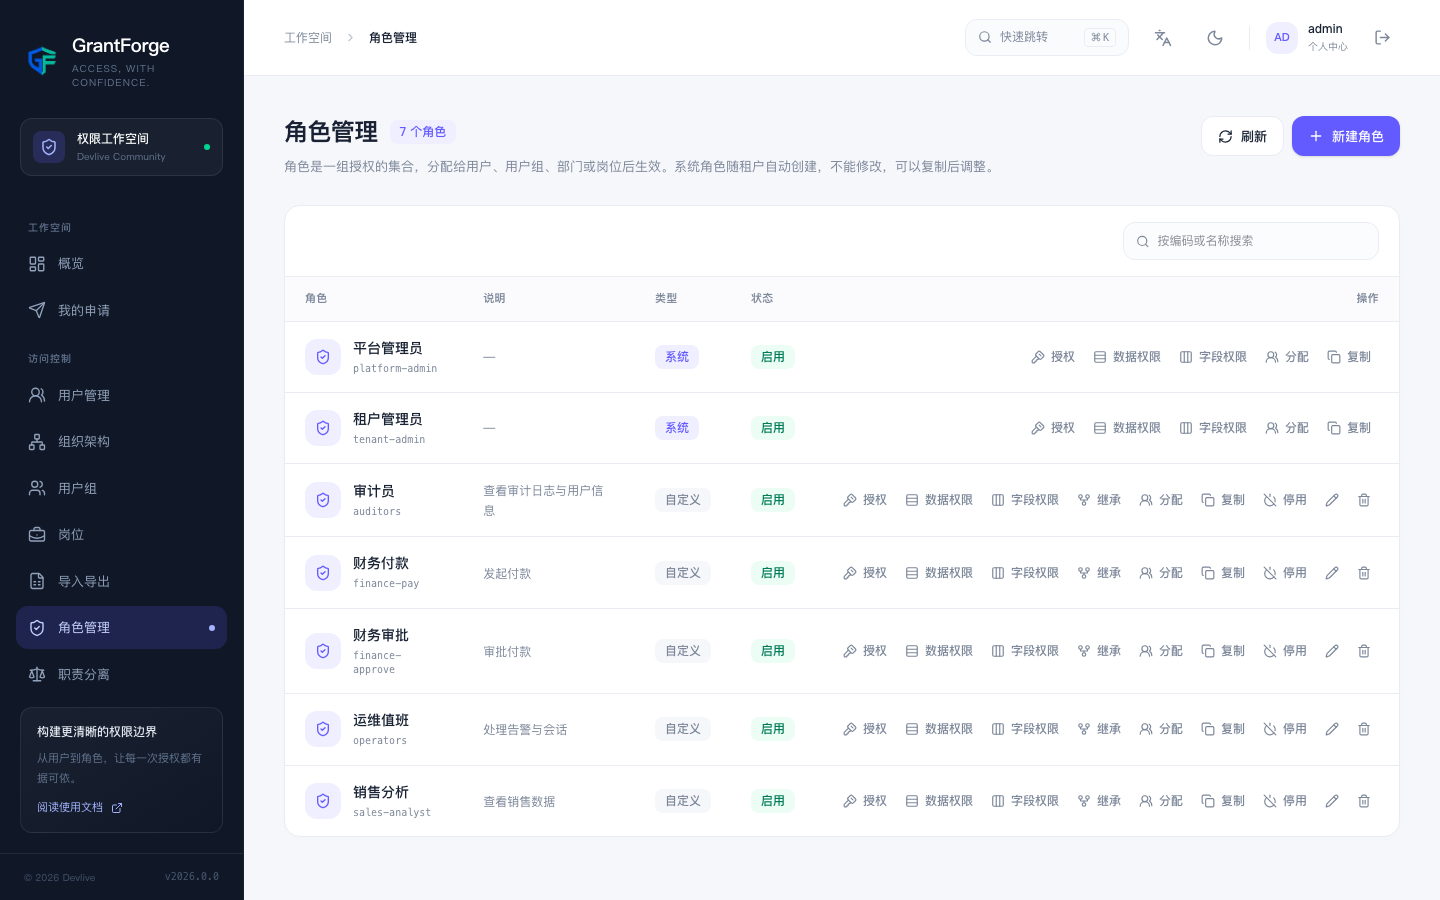
Системные и пользовательские роли
В каждом тенанте есть системная роль Администратор тенанта, а в платформенном тенанте дополнительно есть роль Администратор платформы. Системные роли автоматически владеют всеми ресурсами своего модуля и не могут быть изменены; если требуются похожие, но более узкие права, продублируйте системную роль и отредактируйте копию.
Пользовательская роль имеет код (строчные буквы, цифры, точки, дефисы или подчёркивания) и имя, а также может быть отключена: отключённая роль не выдаёт никаких прав и по наследованию не передаёт ничего.
Полномочия
Нажмите Полномочия в строке роли, чтобы открыть матрицу полномочий:
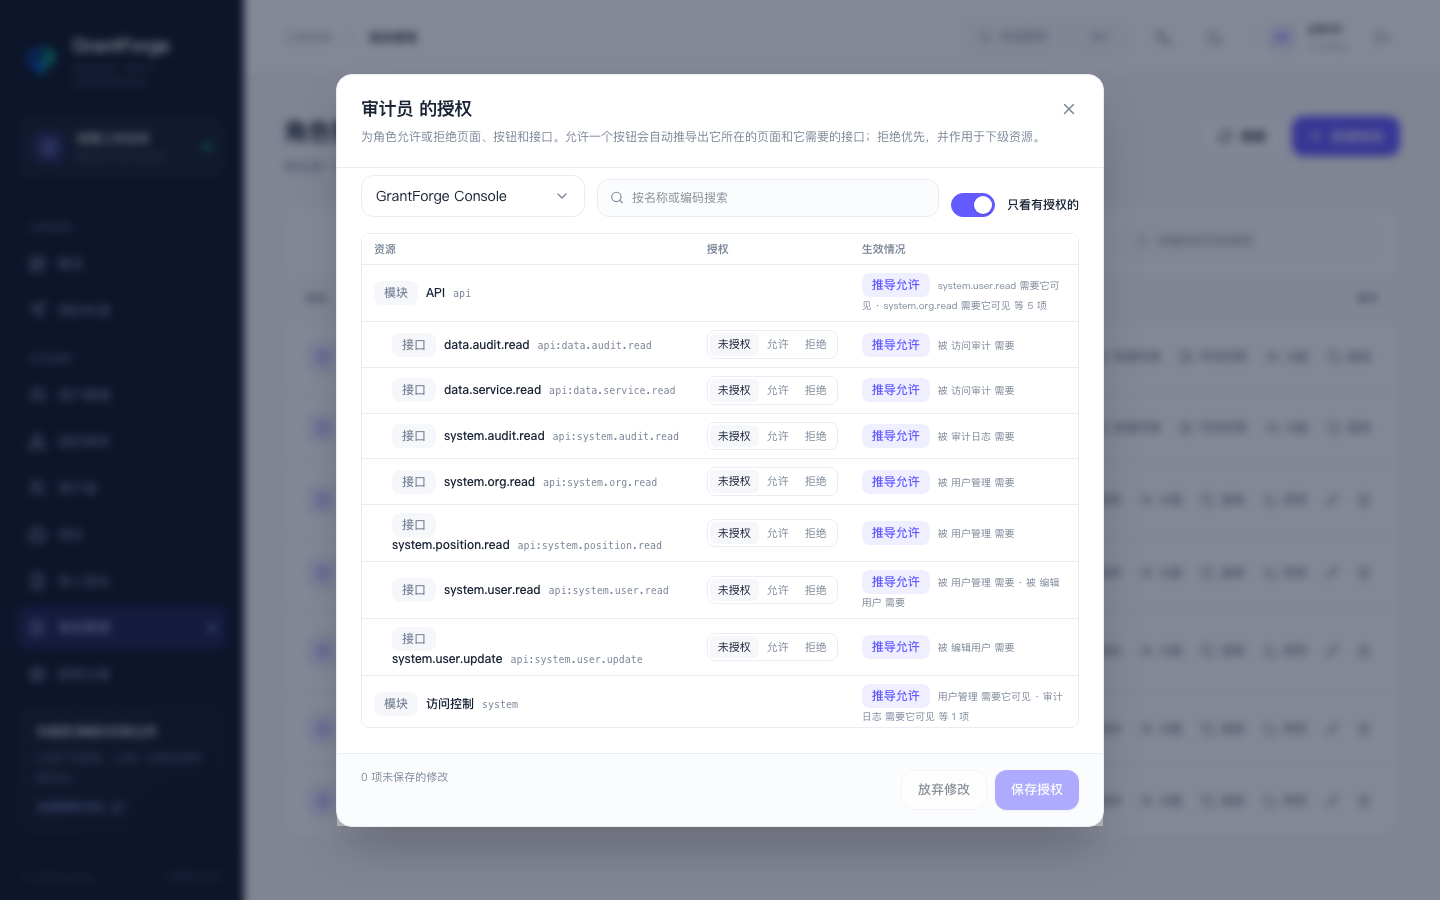
- Переключайтесь между приложениями и раскрывайте ресурсы как дерево каталога; каждому ресурсу можно задать «разрешить» или «запретить».
- Разрешение кнопки автоматически подразумевает страницу, к которой она относится, и нужные API, поэтому отмечать их по одному не нужно. Выведенные ресурсы помечены в матрице.
- Запрет имеет приоритет и действует на подчинённые ресурсы: запретите страницу — и её кнопки станут недоступны, даже если другая роль их разрешает.
- Выдавать можно только те полномочия, которыми вы сами обладаете, — это предотвращает повышение привилегий. Владельцы системной роли могут выдавать любой ресурс бизнес-приложений.
Перед сохранением GrantForge показывает влияние изменения: какие ресурсы станут доступными или недоступными и сколько пользователей обладают ролью.
Наследование
Нажмите Наследовать и выберите роли, от которых наследуется эта роль: она получает всё, что наследуемые роли разрешают и запрещают, а также то, что те в свою очередь унаследовали. Наследование не может образовывать циклы, и наследовать можно только полномочия, которыми вы обладаете. Это подходит для иерархических отношений вида «руководитель = сотрудник + согласующий».
Назначение
Нажмите Назначить, чтобы назначить роль:
| Цель | Описание |
|---|---|
| Пользователь | Напрямую выдаёт роль учётной записи |
| Группа пользователей | Роль получает каждый участник группы |
| Подразделение | Роль получают участники подразделения, при необходимости с опцией «включить подчинённые подразделения» |
| Должность | Роль получает тот, кто занимает эту должность |
Каждое назначение может иметь время начала и время окончания; по времени окончания оно истекает автоматически, что удобно для временных назначений. Пользователи также могут сами запрашивать роли на ограниченный срок через запросы доступа и согласования.
Назначения и полномочия подчиняются разделению обязанностей: отклоняется назначение, которое дало бы одному человеку взаимоисключающие роли.
Права на данные и права на поля
Права на данные и Права на поля в строке роли определяют, какие строки видят владельцы роли и как именно они их видят, а также какие поля могут изменять. См. права на данные и права на поля.
Дублирование и удаление
Дублировать копирует роль вместе с её полномочиями, правами на данные и правами на поля. Удаление роли также удаляет её назначения, полномочия и политики и необратимо.