
Права на данные определяют, какие строки каждого вида данных владельцы роли могут читать, изменять, удалять или экспортировать. Нажмите Права на данные в строке роли, чтобы настроить их.
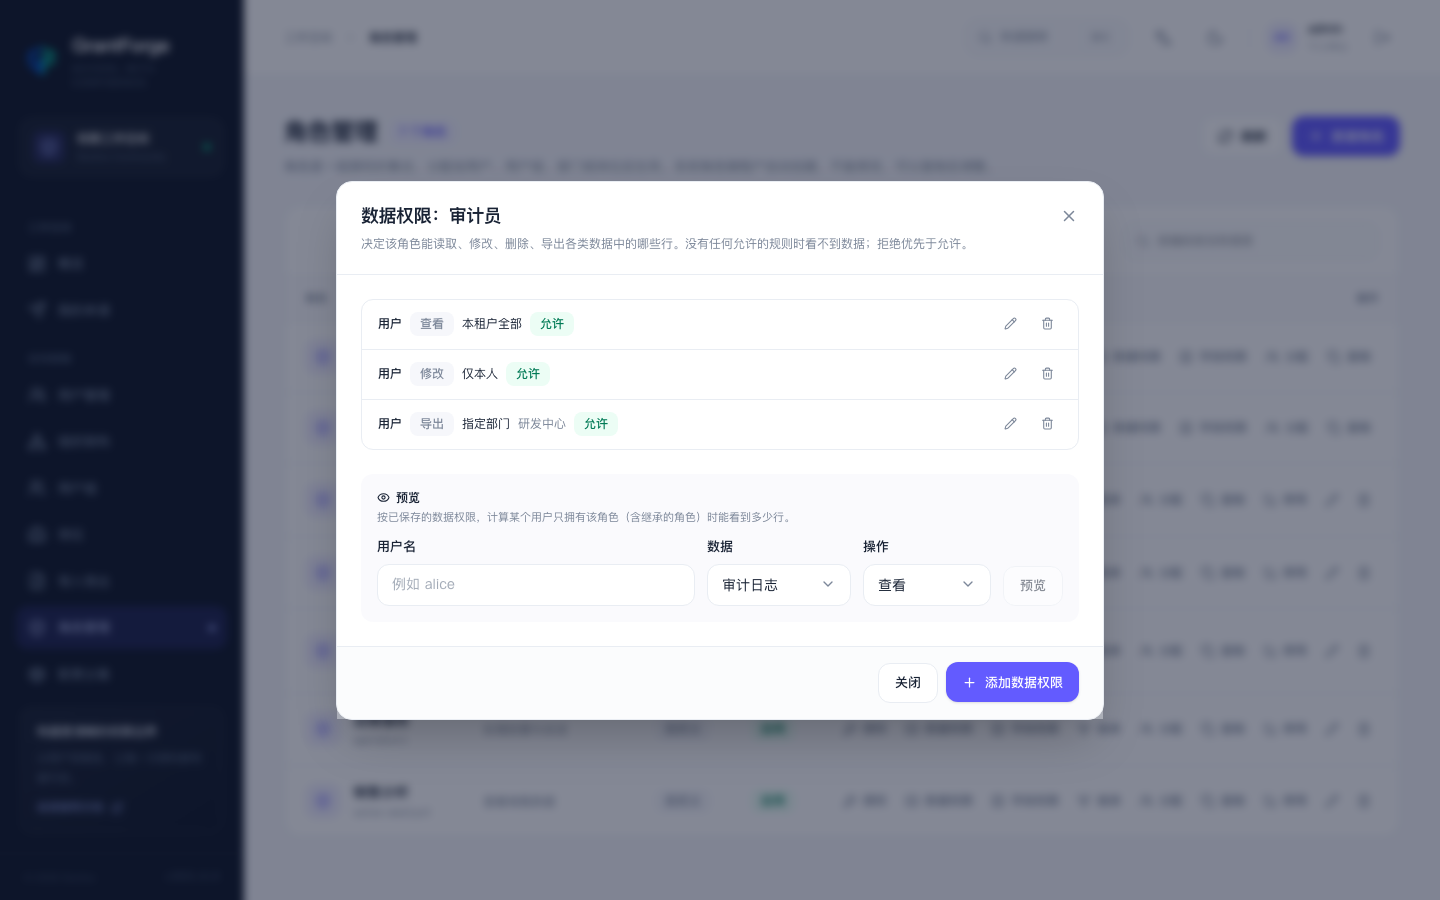
Правила
Каждое правило состоит из четырёх частей:
| Часть | Варианты |
|---|---|
| Сущность данных | Пользователи, подразделения, группы пользователей, должности, события аудита, а также сущности, объявленные бизнес-приложениями (например, shop:order) |
| Действие | Просмотр, изменение, удаление, экспорт |
| Область | Все тенанты (только для ролей платформенного тенанта), всё в этом тенанте, это подразделение и подчинённые, это подразделение, указанные подразделения, только собственные записи, по условию |
| Результат | Разрешить или запретить |
Правила объединяются так:
- Без единого правила разрешения данные не видны.
- Запрет имеет приоритет над разрешением: любая строка, попавшая под правило запрета, недоступна.
- Правила всех ролей человека действуют совместно: разрешения объединяются, как объединяются и запреты.
- Системные роли подразумевают соответствующую область (администратор тенанта получает всё в этом тенанте), за исключением сущностей бизнес-приложений.
По условию
Когда область задана как «по условию», объединяйте условия в редакторе условий:
- Сравнивайте поля сущностей, например «статус равен active» или «последний вход раньше текущего времени». Для текста есть операторы «содержит» и «начинается с»; для чисел и меток времени — сравнения «больше» и «меньше»; поддерживаются также «входит», «не входит», «пусто» и «не пусто».
- Значением может быть фиксированное значение либо атрибут текущего пользователя: собственный ID, имя пользователя, подразделение, группы пользователей, должности и текущее время.
- Условия можно группировать по принципу «совпадают все / совпадает любое», отрицать и вкладывать до 4 уровней глубины.
Предпросмотр
Выберите пользователя в редакторе и нажмите Предпросмотр, чтобы увидеть, сколько строк правила этой роли разрешают этому пользователю видеть и какие именно.
Где это действует
Списки и карточки пользователей, подразделений, групп пользователей и должностей в консоли, импорт/экспорт и журнал аудита учитывают права на данные: невидимые строки не появляются в списках, а прямое обращение к такой строке по ID возвращает «не найдено». Бизнес-приложения получают те же правила через Java SDK или Open API.