
Права на поля определяют, как держатели роли видят и изменяют каждое управляемое поле. Нажмите Права на поля в строке роли, чтобы настроить их.
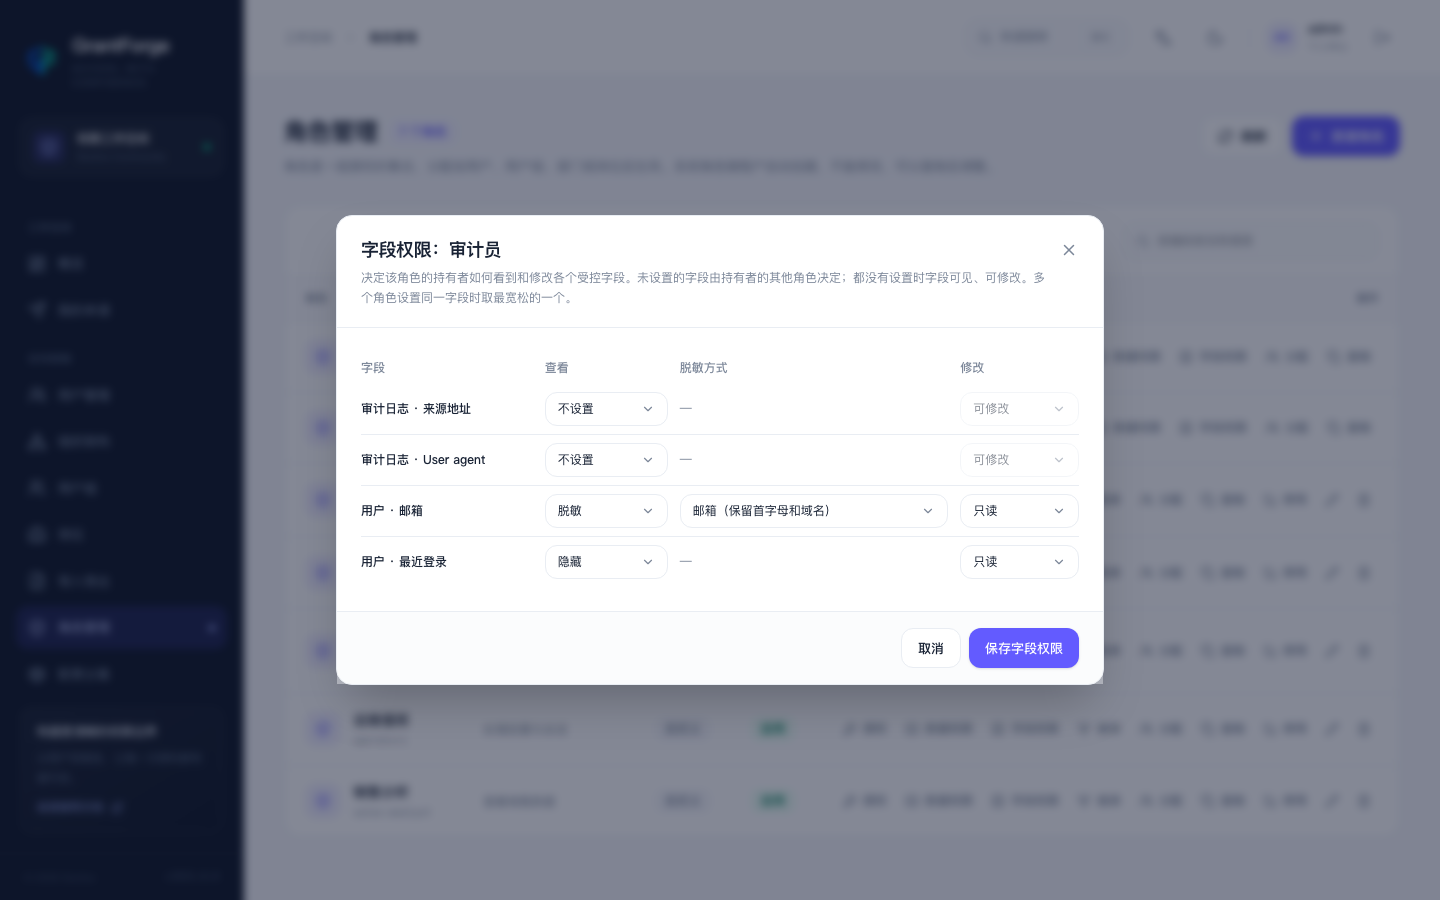
Просмотр
| Режим | Действие |
|---|---|
| Видимое | Показывает исходное значение |
| Маскируемое | Частично скрывает значение в соответствии со стилем маскирования: email (сохраняет первую букву и домен), номер телефона (138***5678), номер документа (сохраняет первые 6 и последние 4 цифры), сохранение первого и последнего символов, полное скрытие |
| Скрываемое | Поле не возвращается вообще, а столбец не показывается в списках |
Изменение
| Режим | Действие |
|---|---|
| Редактируемое | Можно заполнять и изменять |
| Только для чтения | Отключается в формах; изменение через прямой вызов API возвращает ошибку с указанием поля |
Правила объединения
- Для поля без настройки решение принимают другие роли держателя; если поле не задано ни одной ролью, оно видимо и доступно для изменения.
- Если несколько ролей задают одно и то же поле, побеждает наиболее разрешающая настройка (видимое > маскируемое > скрываемое, редактируемое > только для чтения).
- Поиск и экспорт тоже учитывают права на поля: скрытыми полями нельзя пользоваться в поиске, а при экспорте они скрываются или маскируются согласно этим правилам.
Управляемые поля
Управляемые поля объявляются в коде сервера (сейчас это почта пользователя и время последнего входа), а Управление платформой → Каталог ресурсов показывает, в каких API они встречаются. Бизнес-приложения могут сами реализовать контроль полей для своих сущностей; правила для них также получаются через Open API.