
アクセス制御 → 職務分離 は、同じ人が同時に持てないロール(支払いと承認など)を設定し、現在制約に違反しているアカウントを確認します。
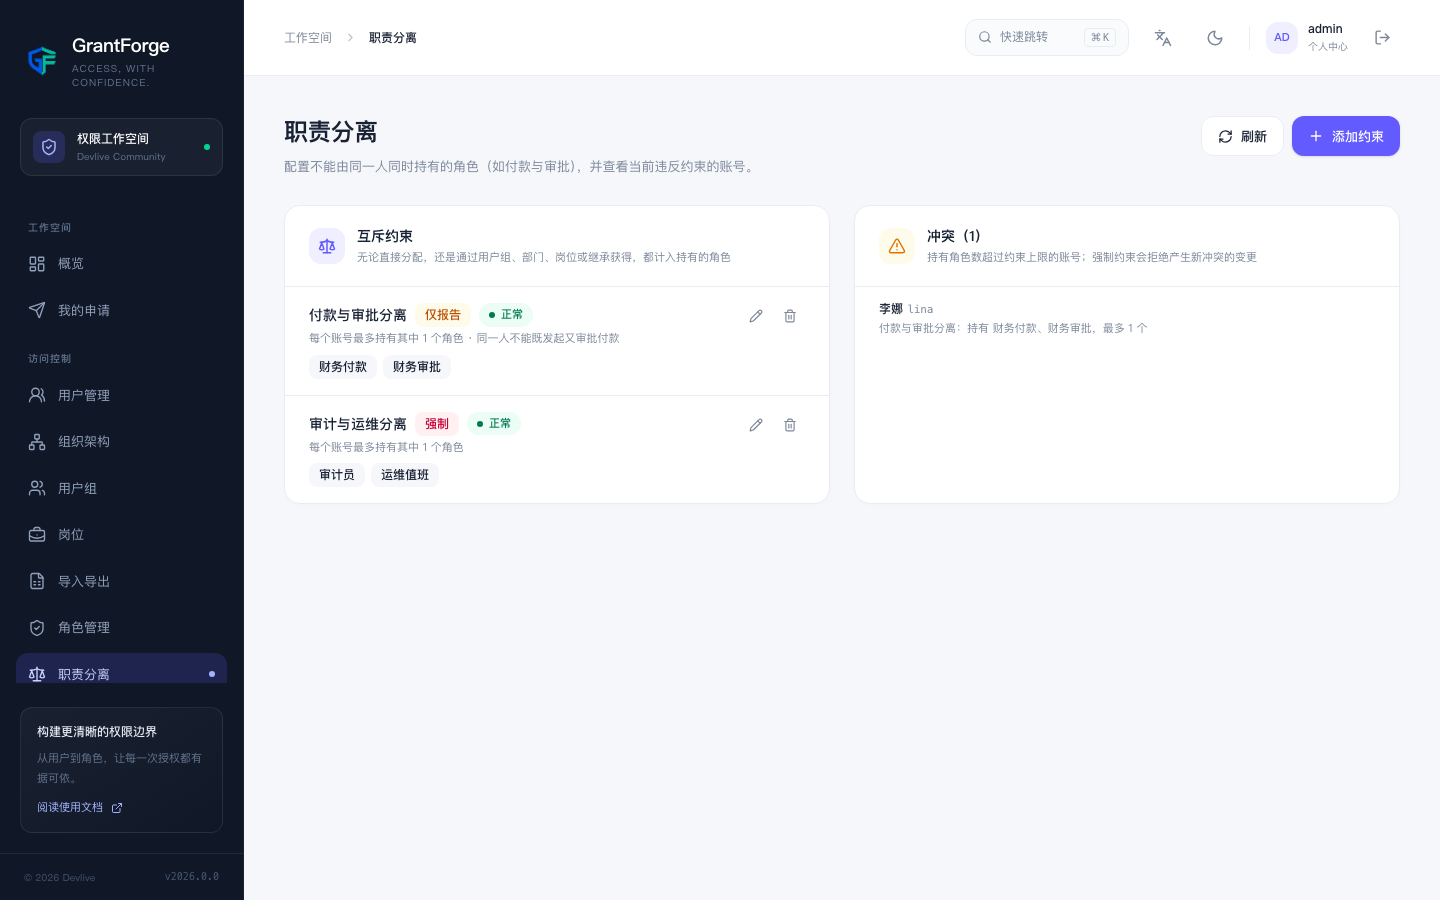
制約
| 設定 | 説明 |
|---|---|
| 相互に排他的なロール | 2〜50 個のロール |
| アカウントごとの最大保持数 | 既定値は 1 で、「3 つのうち 2 つまで」のように設定できます |
| モード | 強制:衝突を起こすロールの割り当てと継承を拒否します。報告のみ:変更は許可し、衝突リストにだけ表示します |
| 有効化 | 無効化された制約は拒否も報告も行いません |
「保持」はすべての経路を含みます。直接の割り当て、ユーザーグループ、部門、職位を経由して得る場合、およびロールの継承によって得る場合です。有効期間外の割り当てと無効化されたロールは数えません。
強制するタイミング
強制モードでは、次の変更は保存前に、その変更が影響するすべてのアカウントを検査します。
- ロールを割り当てる、または割り当ての有効期間や配下の部門を含むかどうかを変更する。
- ロールの継承関係を変更する。
- 権限申請を承認する(権限申請と承認 を参照)。
今回の変更で新たに生じた衝突だけを拒否し、誰が、どのロールで、どの制約に違反したかを知らせます。制約が有効になる前から存在する衝突は、他の無関係な変更を妨げません。そうした衝突は常に衝突リストに表示され、人手で処理する必要があります。
衝突リスト
右側には、有効化された制約に違反するすべてのアカウントが(モードを問わず)一覧表示されます。アカウント、制約、保持しているロールと許可された上限です。