
有効な権限
ユーザー管理 のユーザー行で「有効な権限を表示」をクリックすると、そのユーザーが今使えるすべてを確認できます。ロール、メニューとボタン、API、データの範囲、制限されたフィールドです。
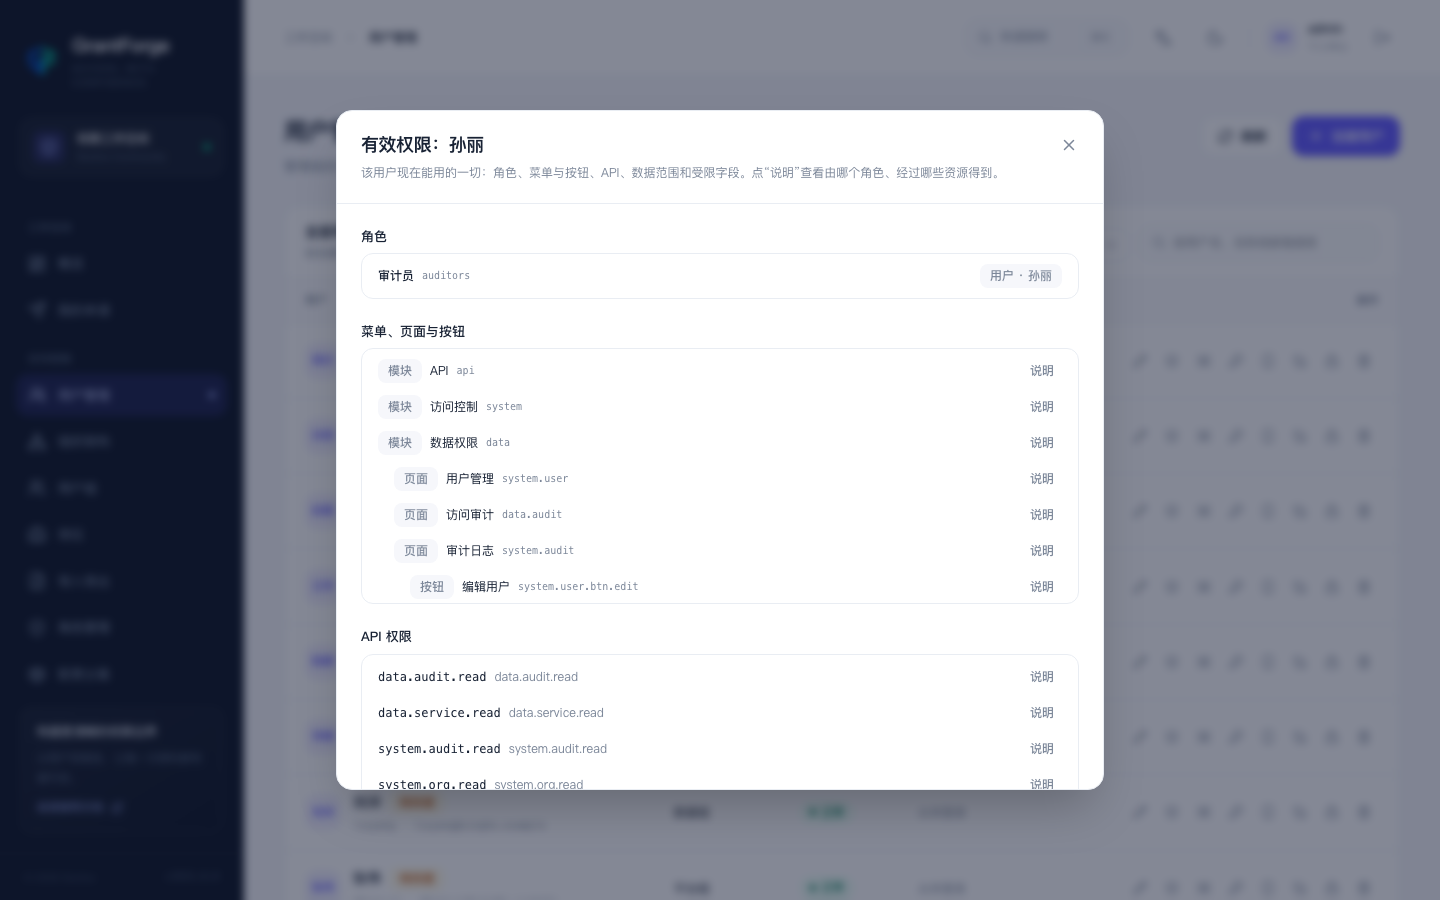
いずれかの項目の 説明 をクリックすると、GrantForge は「なぜ使えるのか」を答えます。どのロールから、どの割り当て(直接、ユーザーグループ、部門、職位)とどのリソースを経由して導出されたかです。使えない場合は、権限付与を受けていないのか、それとも何らかの拒否に遮られているのかを説明します。
変更のシミュレーション
有効な権限の中で 変更のシミュレーション を開きます。そのユーザーにロールを追加したり削除したりしたと仮定して、どのメニュー、ボタン、API が増えたり失われたりするかを確認します。シミュレーションは計算するだけで何も保存しないため、権限を調整する前に効果を確かめるのに適しています。
監査ログ
アクセス制御 → 監査ログ は誰がいつ何をしたかを記録します。ログイン、権限付与の変更、管理操作、拒否された呼び出しです。
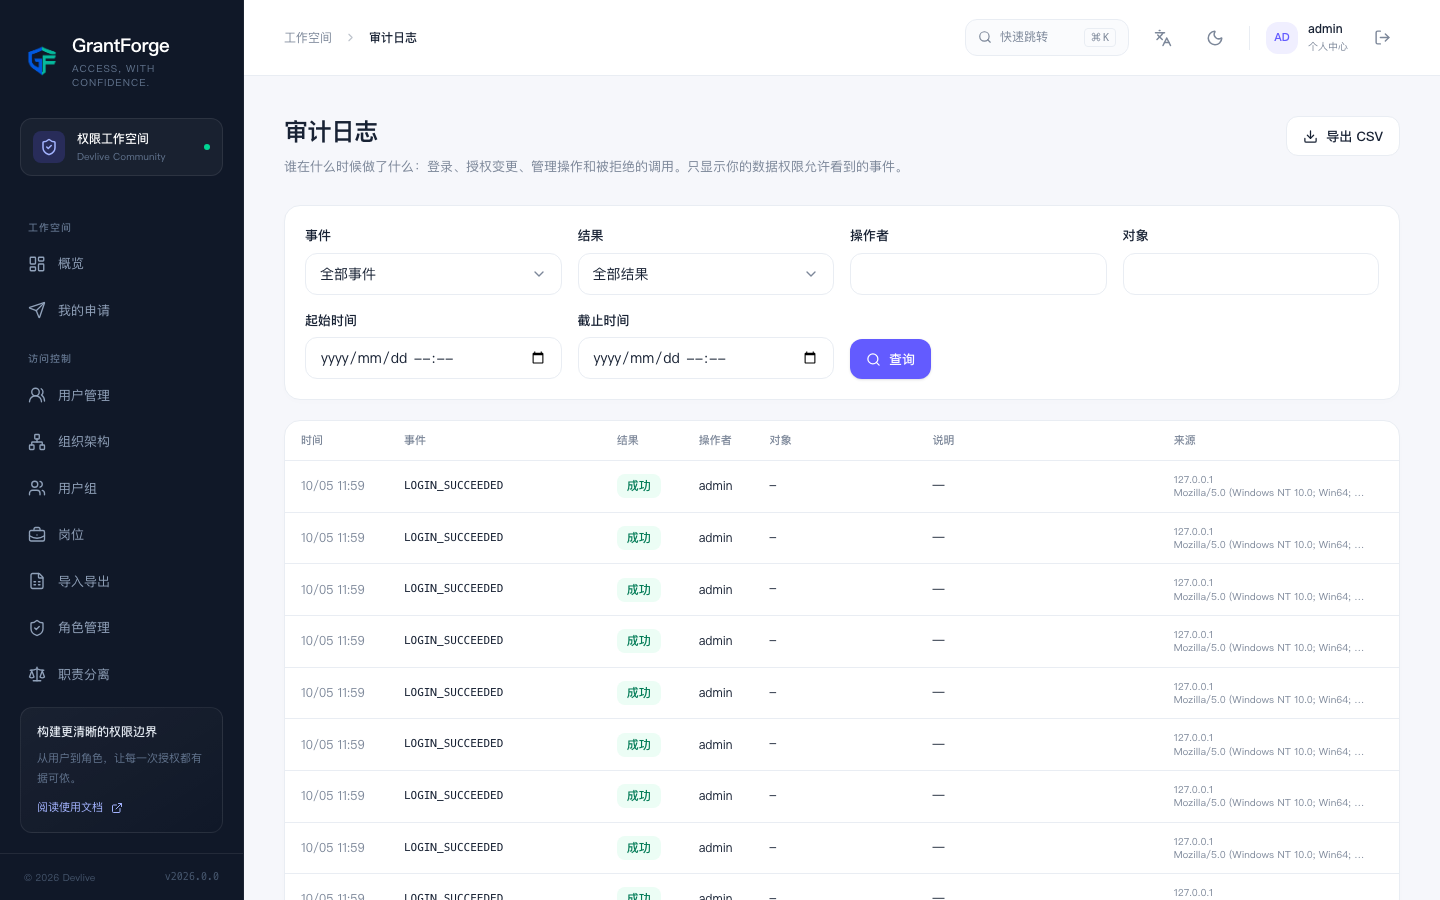
- イベント、結果、操作者、対象、時刻で絞り込み、結果は CSV にエクスポートできます。
- すべてのイベントは送信元 IP、ブラウザ、リクエスト ID を含み、リクエスト ID はサーバー側のログと対応します。
- 自分のデータ権限が許可したイベントだけが表示されます。
- 監査ログは既定で 365 日間保持され(
grantforge.audit.retention)、削除する前にディレクトリにアーカイブするよう設定できます。
記録されるイベントは次のとおりです。ログインの成功と失敗、ロック、ログアウト、セッションの終了、パスワードの変更、テナント、部門、ユーザー、ユーザーグループ、職位の変更、リソースと API カタログの変更、ロール、権限付与、継承、割り当ての変更、データとフィールドのポリシーの変更、職務分離と権限申請および確認のすべての段階、アイデンティティソースと OAuth クライアントの変更、そして拒否された API 呼び出しです。