
データ権限は、ロールの保持者が各種データのどのデータ行を読み取り、変更し、削除し、エクスポートできるかを決定します。ロールの行で データ権限 をクリックして設定します。
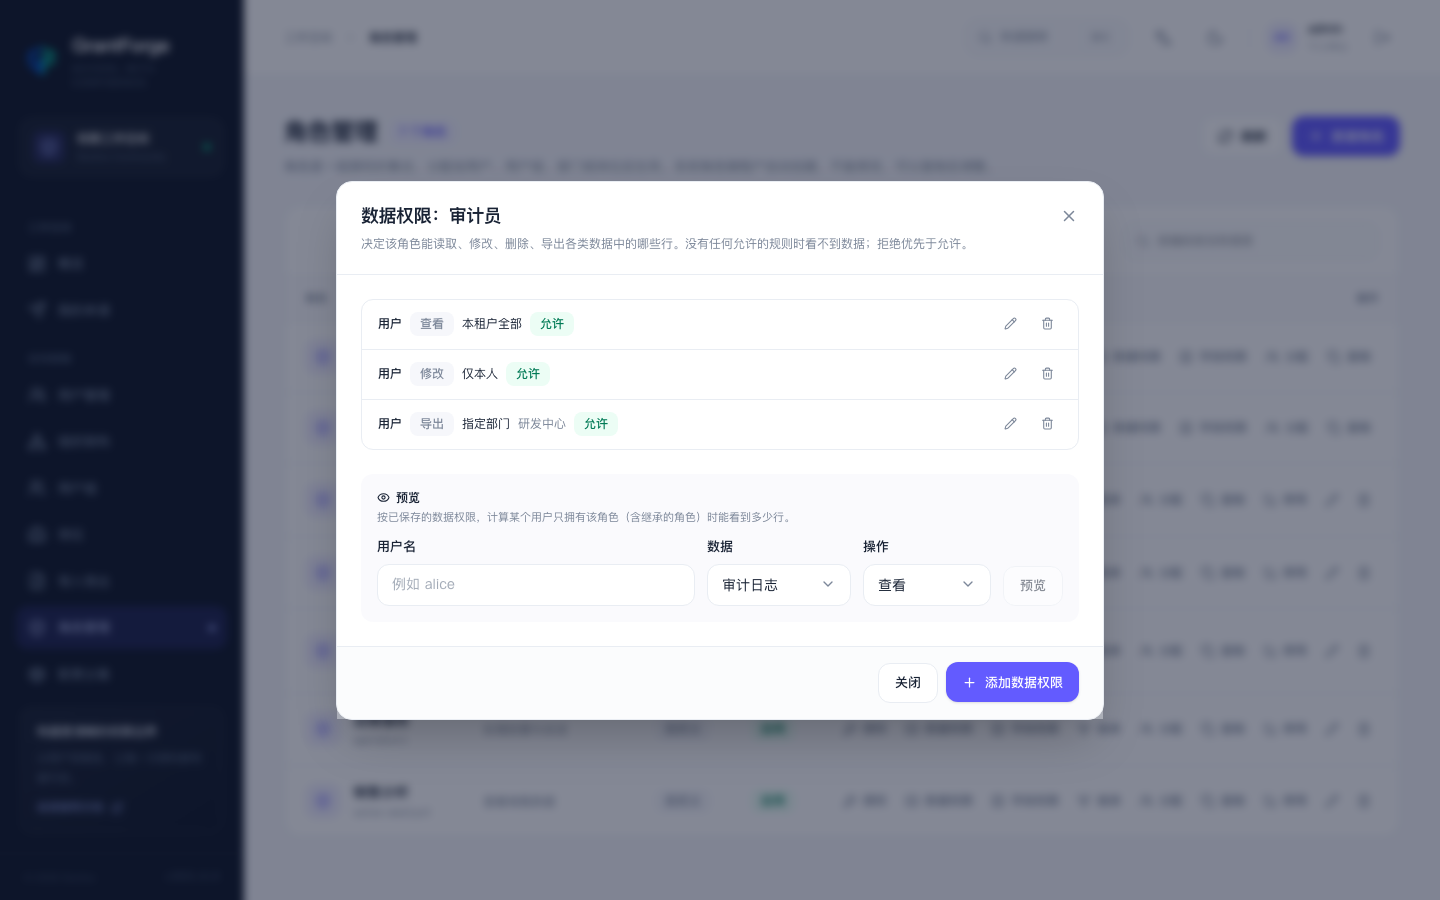
ルール
各ルールは 4 つの部分で構成されます。
| 部分 | オプション |
|---|---|
| データエンティティ | ユーザー、部門、ユーザーグループ、職位、監査イベント、およびビジネスアプリケーションが宣言したエンティティ(例: shop:order) |
| アクション | 表示、変更、削除、エクスポート |
| 範囲 | 全テナント(プラットフォームテナントのロールのみ)、自テナント全体、自部門および配下の部門、自部門、指定部門、本人のみ、条件別 |
| 効果 | 許可または拒否 |
ルールの結合:
- 許可するルールが一つもない場合、データを見られません。
- 拒否は許可より優先します。いずれかの拒否ルールに該当するデータ行は利用できません。
- 一人の複数ロールに属するルールは一緒に作用します。許可は和集合としてまとめられ、拒否もまた和集合としてまとめられます。
- システムロールは対応する範囲を暗に含みます(テナント管理者は自テナント全体)。ただし、ビジネスアプリケーションのエンティティは除きます。
条件別
範囲で「条件別」を選択すると、条件エディターで条件を組み合わせます。
- エンティティのフィールドを比較します。たとえば「状態 が 正常 と等しい」「最終ログイン が 現在時刻 より前」のようにします。テキストは包含、先頭一致をサポートし、数値と時刻は大小比較をサポートします。所属、非所属、空である、空でないにも対応します。
- 値は固定値でも、現在のユーザーの属性でも構いません。本人 ID、ユーザー名、所属部門、所属ユーザーグループ、担当中の職位、および現在時刻です。
- 条件は「すべて満たす / いずれかを満たす」でグループ化でき、否定でき、最大 4 層まで入れ子にできます。
プレビュー
エディターでユーザーを選択し プレビュー をクリックすると、このロールのルールによってそのユーザーが何件のデータ行を見られるか、具体的にどの行なのかを確認できます。
適用範囲
コンソールのユーザー、部門、ユーザーグループ、職位のリストと詳細、インポート・エクスポート、監査ログはすべてデータ権限に従います。見られないデータ行はリストに表示されず、ID で直接アクセスしても「存在しません」が返されます。ビジネスアプリケーションは Java SDK または オープン API で同じルールを取得します。