
アクセス制御 → ロール管理:ロールは権限付与の集合であり、ユーザー、ユーザーグループ、部門または職位に割り当てることで効果を発揮します。
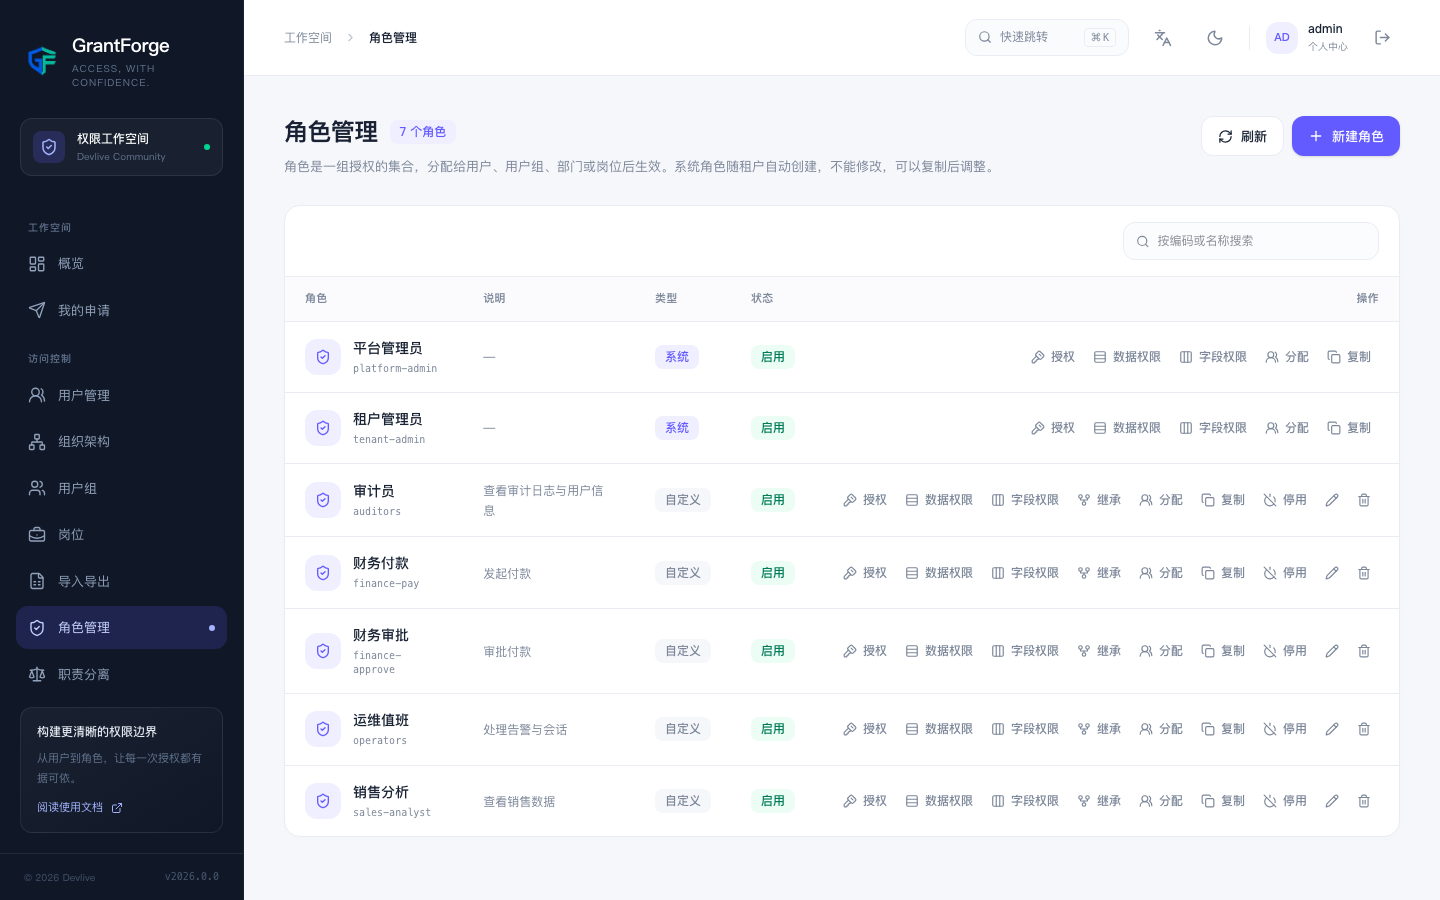
システムロールとカスタムロール
すべてのテナントにはシステムロール テナント管理者 があり、プラットフォームテナントには プラットフォーム管理者 もあります。システムロールはそのモジュール配下のすべてのリソースを自動的に持ち、変更できません。似ているがより小さい権限が必要なときは、システムロールを複製して、そのコピーを変更してください。
カスタムロールにはコード(小文字、数字、ドット、ハイフンまたはアンダースコア)と名前があり、無効化できます。無効化されたロールはどの権限も付与せず、継承によっても権限を渡しません。
権限付与
ロールの行で 権限付与 をクリックすると、権限付与マトリックスが開きます。
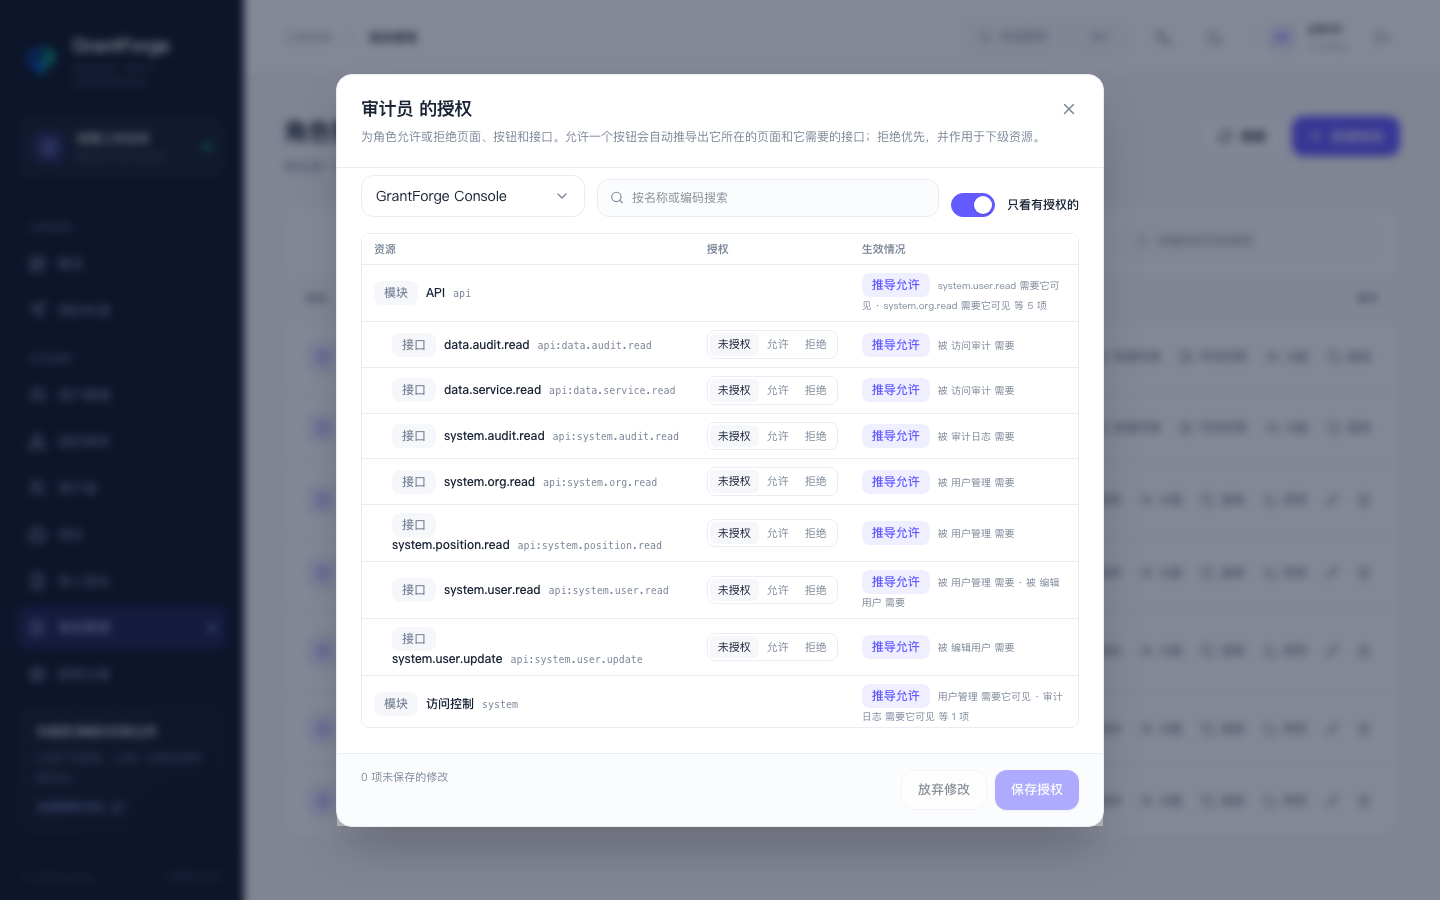
- アプリケーションごとに切り替えられ、リソースはディレクトリツリーのように展開されます。各リソースは「許可」または「拒否」を選択できます。
- あるボタンを許可すると、そのボタンが属するページと、そのボタンが必要とするインターフェースが自動的に導出されます。一つずつ選択する必要はありません。導出されたリソースはマトリックス内にマークが付きます。
- 拒否が優先され、配下のリソースに作用します。ページを拒否すると、そのページのボタンは他のロールで許可されていても利用できません。
- 自分が持っている権限しか付与できないため、越権を防げます。システムロールを保持する人は、ビジネスアプリケーションのあらゆるリソースを付与できます。
保存前に、GrantForge は今回の変更の影響を表示します。どのリソースが利用可能になるか利用不可になるか、このロールを保持するユーザーが何人いるかです。
継承
継承 をクリックし、このロールが継承するロールを選択します。継承したロールが許可・拒否するすべてのものと、それらがさらに継承するものを得ます。継承は循環できず、自分が持つ権限のみを継承できます。「マネージャー = 社員 + 承認者」のような積み上げ関係に向いています。
割り当て
割り当て をクリックすると、ロールを割り当てられます。
| 対象 | 説明 |
|---|---|
| ユーザー | 特定のアカウントに直接付与 |
| ユーザーグループ | グループのすべてのメンバーがロールを取得 |
| 部門 | 部門のメンバーがロールを取得。「配下の部門を含む」を選択可能 |
| 職位 | その職位を担う人がロールを取得 |
各割り当てには開始日時と終了日時を設定でき、終了日時を過ぎると自動的に効力を失うため、一時的な権限付与に向いています。権限申請と承認 を通じて、ユーザー自身に期限付きロールを申請させることもできます。
割り当てと権限付与は 職務分離 の制約を受けます。ある人に相互に排他的なロールを同時に持たせる割り当ては拒否されます。
データ権限とフィールド権限
ロールの行にある データ権限 と フィールド権限 は、保持者がどのデータ行を見られるか、どのフィールドをどのように参照・変更できるかをそれぞれ決定します。データ権限 と フィールド権限 を参照してください。
複製と削除
複製 は、権限付与、データ権限、フィールド権限とともにロールを複製します。ロールを削除すると、その割り当て、権限付与、ポリシーも同時に削除され、復元できません。