
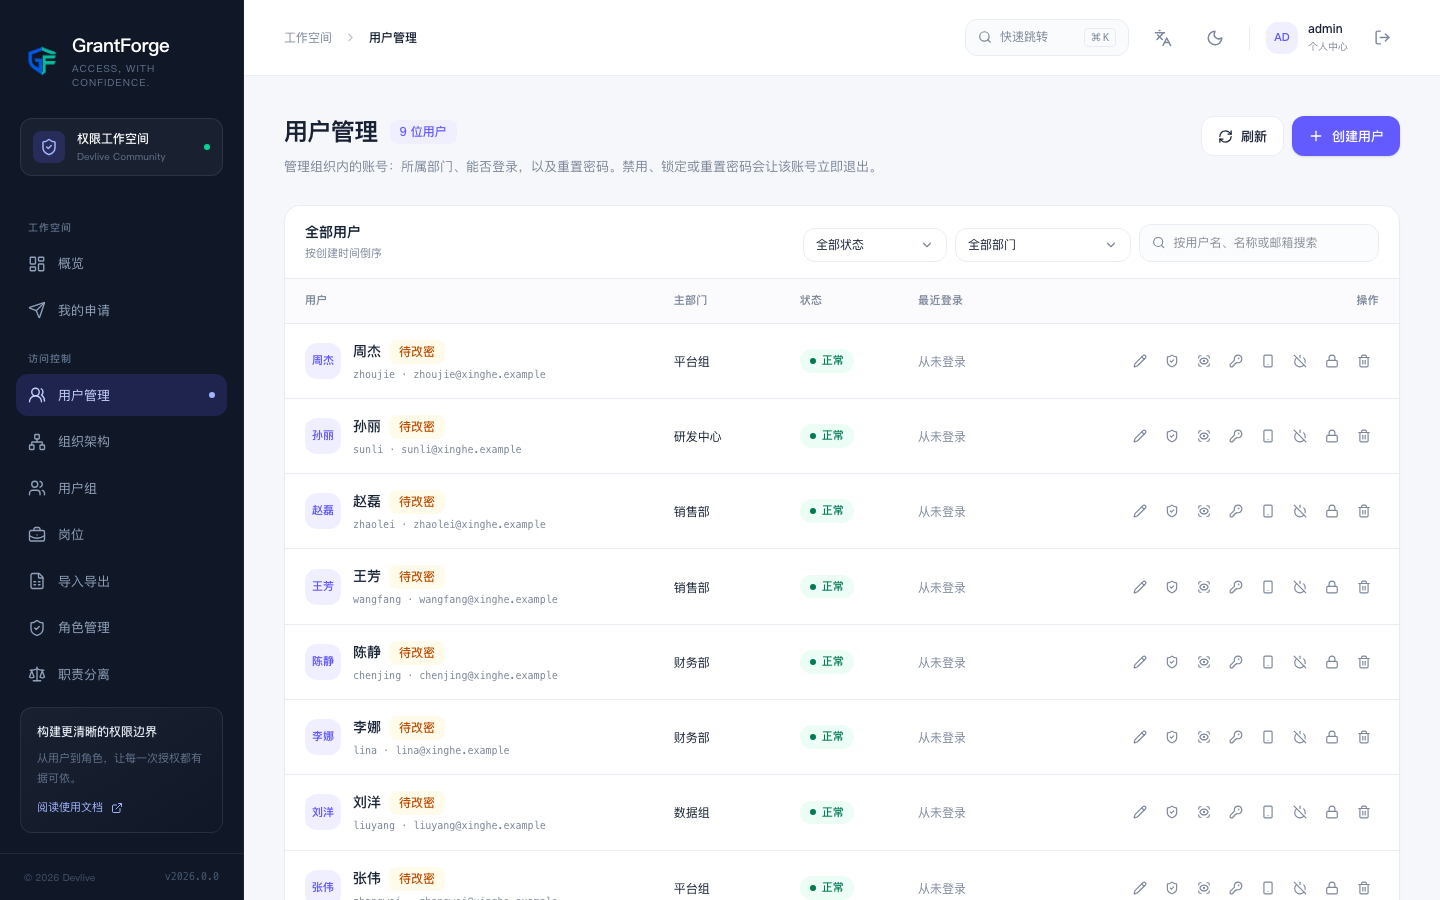
访问控制 → 用户管理 管理组织内的账号:所属部门、能否登录,以及重置密码。
查找
按用户名、显示名称或邮箱搜索,按状态(正常、已禁用、已锁定、待改密)和部门筛选,可以选择是否包含下级部门。列表只显示你的数据权限允许看到的账号,邮箱等字段可能按你的字段权限隐藏或脱敏。
创建与编辑
“创建用户”需要填写用户名(3–64 个字母、数字或 ._@-,全平台唯一)、初始密码、显示名称、邮箱、主部门、兼职部门和岗位。新账号首次登录时必须修改密码。
账号操作
| 操作 | 效果 |
|---|---|
| 禁用 / 启用 | 禁用后无法登录,现有会话立即结束 |
| 锁定 / 解锁 | 管理员锁定不会自动解除,登录时提示联系管理员;疑似被盗用时使用 |
| 重置密码 | 设置新的初始密码,用户下次登录必须修改,现有会话结束 |
| 重置两步验证 | 用于验证器丢失:关闭该账号的两步验证并结束其会话 |
| 查看角色 | 账号持有的角色以及每个角色的来源(直接分配、用户组、部门、岗位) |
| 查看有效权限 | 见 权限解释、模拟与审计 |
| 删除 | 删除账号及其部门关系,审计记录会保留 |
系统账号(初始化时创建的管理员)和你自己的账号不能被禁用、锁定或删除。
自助注册
默认关闭。设置 grantforge.security.registration-enabled=true 后,登录页出现“创建账号”入口,注册的账号进入 grantforge.security.registration-tenant 指定的租户,是没有任何角色的普通账号。