
数据权限决定角色的持有者能读取、修改、删除、导出各类数据中的哪些行。在角色行上点击 数据权限 进行设置。
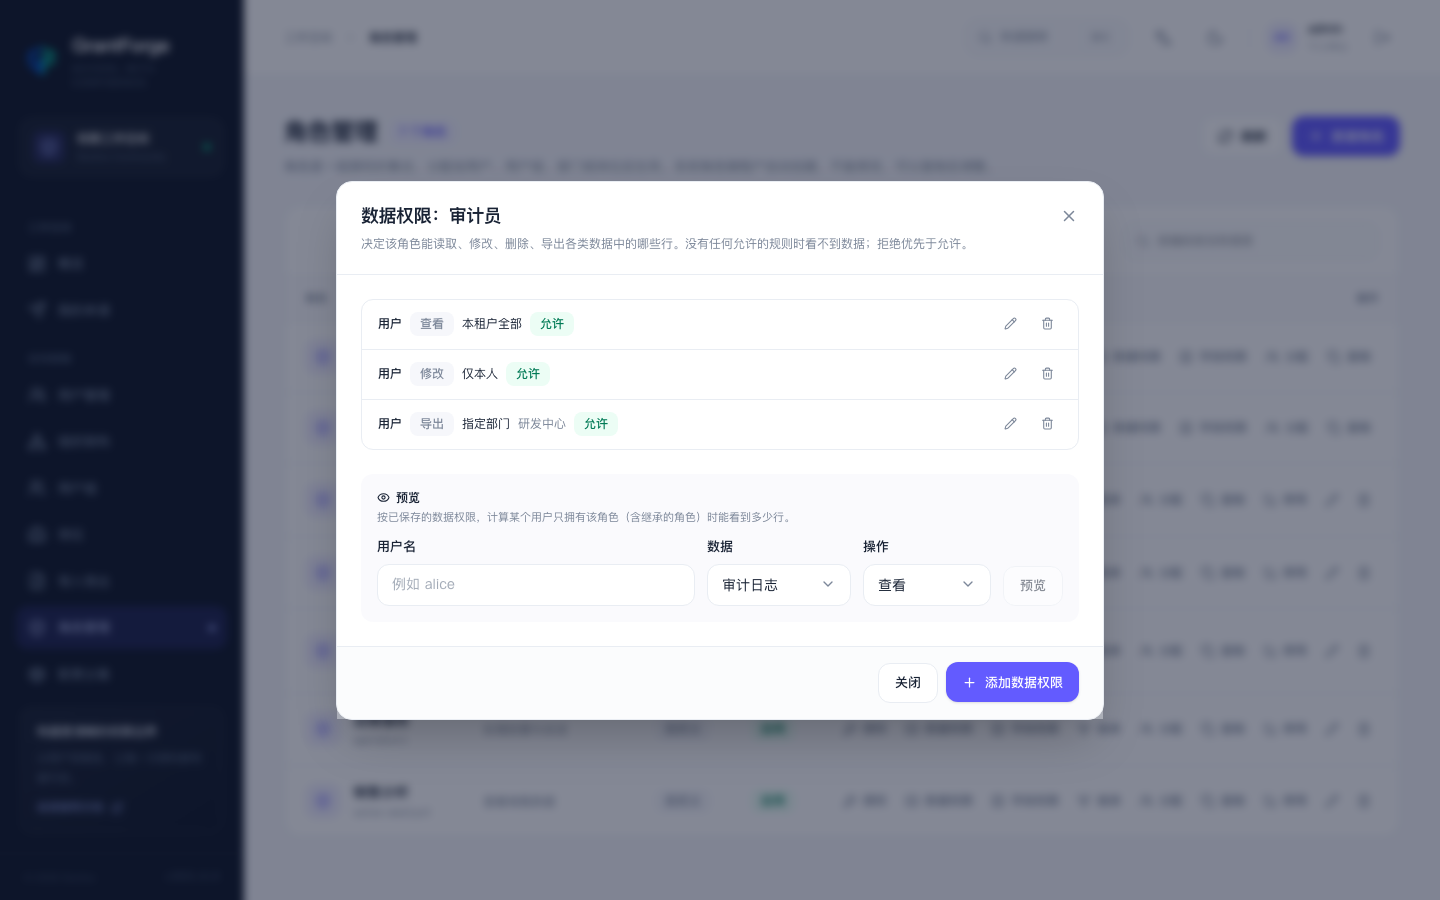
规则
每条规则由四部分组成:
| 部分 | 选项 |
|---|---|
| 数据实体 | 用户、部门、用户组、岗位、审计事件,以及业务应用声明的实体(如 shop:order) |
| 动作 | 查看、修改、删除、导出 |
| 范围 | 全部租户(仅平台租户的角色)、本租户全部、本部门及下级、本部门、指定部门、仅本人、按条件 |
| 效果 | 允许或拒绝 |
合并规则:
- 没有任何允许的规则时看不到数据。
- 拒绝优先于允许:命中任何一条拒绝规则的行都不可用。
- 一个人的多个角色的规则一起生效:允许取并集,拒绝同样取并集。
- 系统角色隐含相应的范围(租户管理员是本租户全部),业务应用的实体除外。
按条件
范围选“按条件”时,用条件编辑器组合条件:
- 比较实体的字段,例如“状态 等于 正常”“最近登录 早于 当前时间”。文本支持包含、开头是;数字和时间支持大小比较;还支持属于、不属于、为空、不为空。
- 值可以是固定值,也可以是当前用户的属性:本人 ID、用户名、所在部门、所在用户组、所任岗位,以及当前时间。
- 条件可以用“全部满足 / 任一满足”分组,可以取反,最多嵌套 4 层。
预览
在编辑器里选择一个用户点击 预览,可以看到这个角色的规则让他能看到多少行,以及具体是哪些。
在哪里生效
控制台的用户、部门、用户组、岗位列表与详情、导入导出、审计日志都遵守数据权限;看不到的行在列表中不出现,直接按 ID 访问也返回“不存在”。业务应用通过 Java SDK 或 开放 API 获得同样的规则。