
有效权限
在 用户管理 的用户行上点击“查看有效权限”,可以看到该用户现在能用的一切:角色、菜单与按钮、API、数据范围和受限字段。
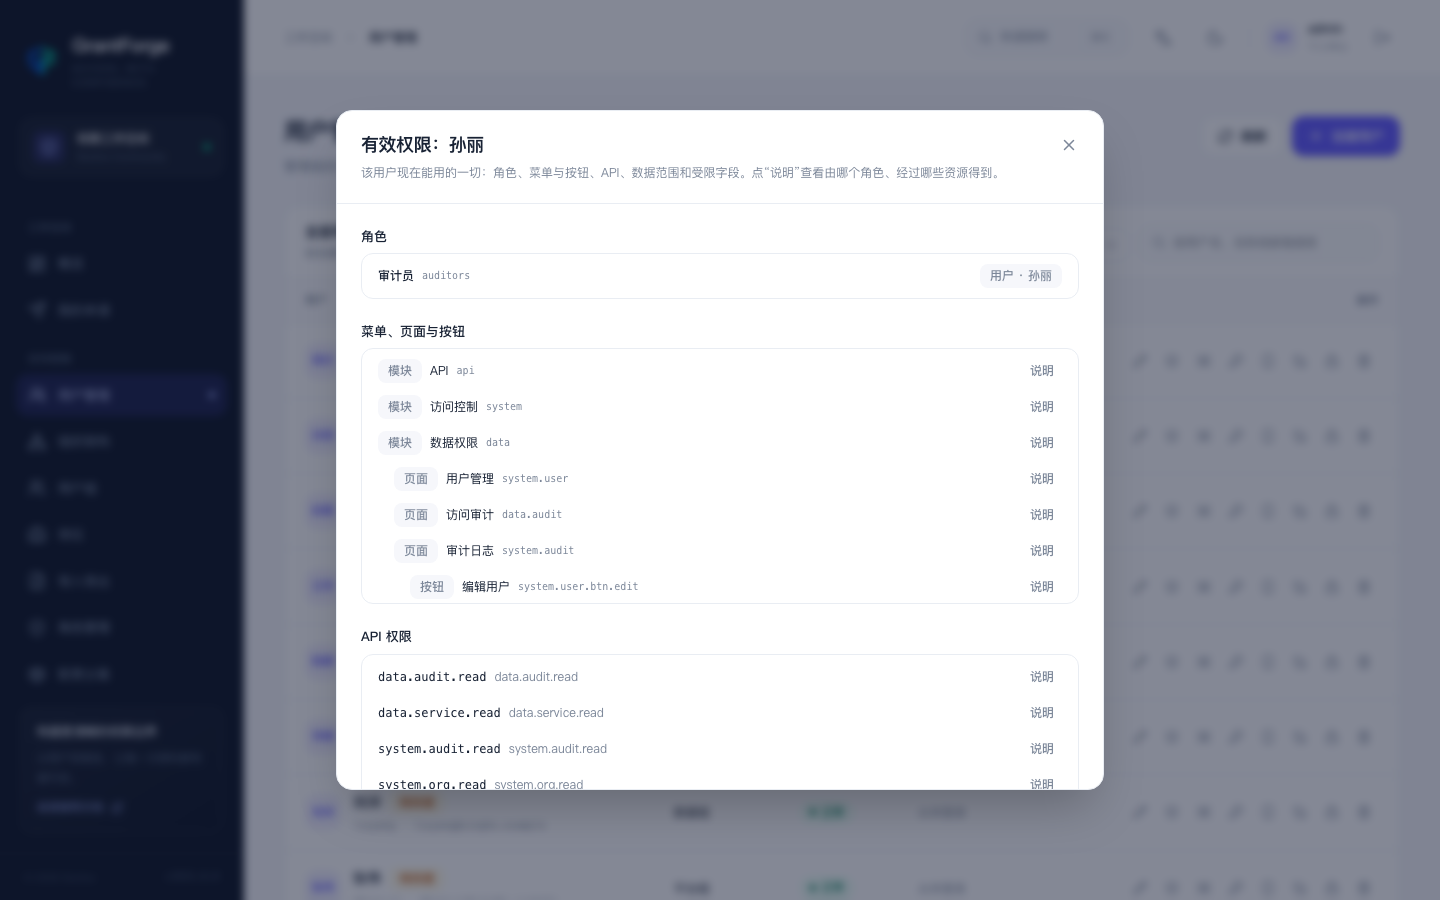
点击任一项的 说明,GrantForge 会回答“为什么能用”:由哪个角色、经过哪些分配(直接、用户组、部门、岗位)和哪些资源推导得到;不能用时说明是没有授权,还是被某条拒绝挡住。
模拟变更
在有效权限中打开 模拟变更:假设给该用户新增或移除某些角色,看看会多出或失去哪些菜单、按钮和 API。模拟只是计算,不会保存任何东西,适合在调整权限前确认效果。
审计日志
访问控制 → 审计日志 记录谁在什么时候做了什么:登录、授权变更、管理操作和被拒绝的调用。
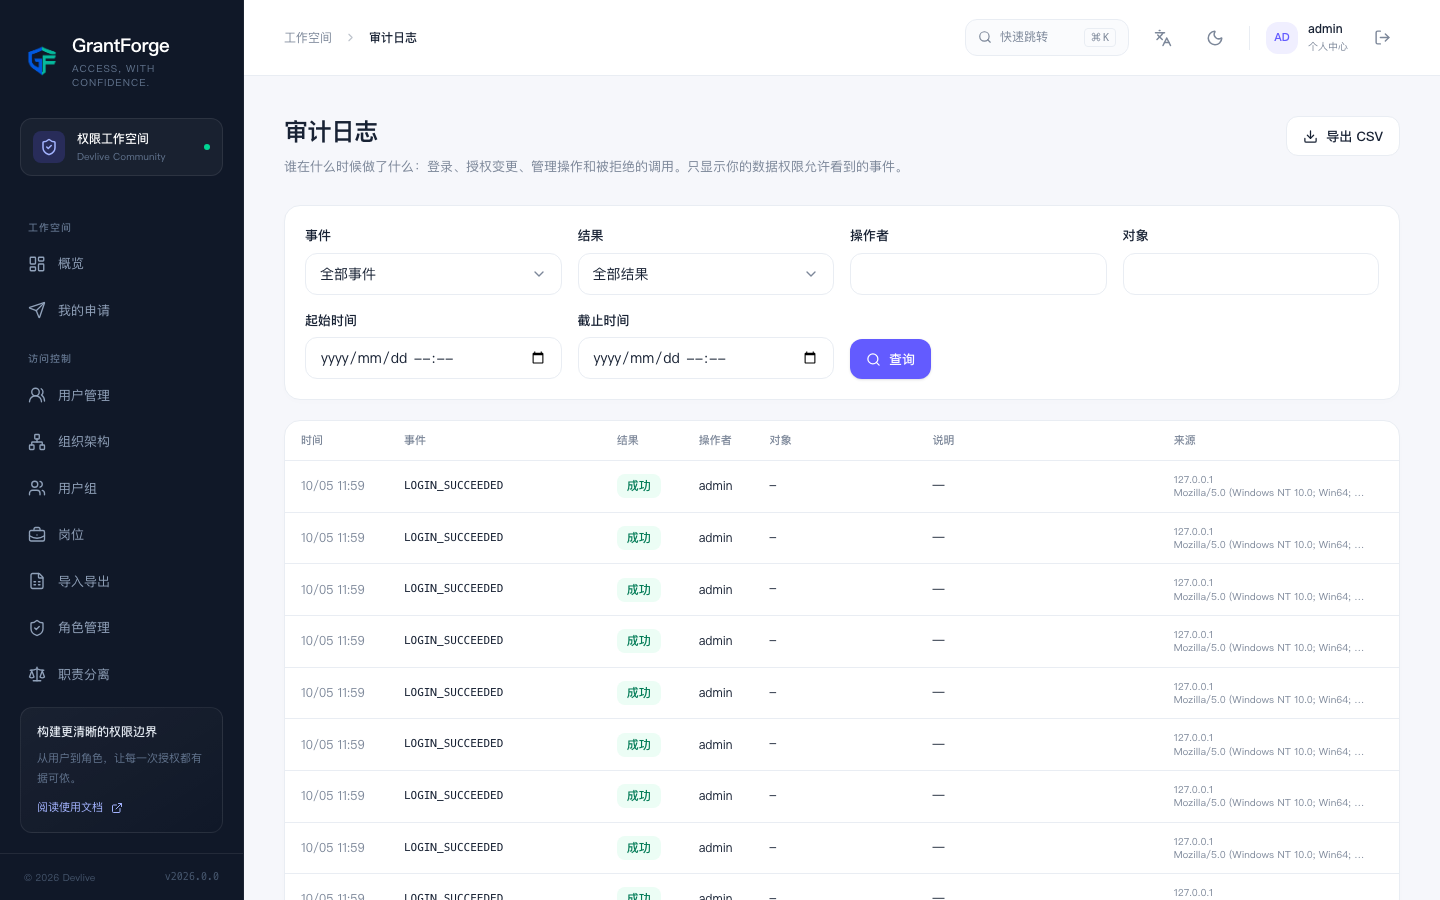
- 按事件、结果、操作人、对象与时间筛选,结果可以导出为 CSV。
- 每条事件带有来源 IP、浏览器与请求 ID,请求 ID 与服务端日志对应。
- 只显示你的数据权限允许看到的事件。
- 审计默认保留 365 天(
grantforge.audit.retention),可以配置在删除前归档到目录。
记录的事件包括:登录成功与失败、锁定、退出、会话结束、密码修改,租户、部门、用户、用户组、岗位的变更,资源与 API 目录变更,角色、授权、继承、分配的变更,数据与字段策略变更,职责分离、权限申请与复核的每一步,身份源与 OAuth 客户端的变更,以及被拒绝的 API 调用。