
访问控制 → 职责分离 配置不能由同一人同时持有的角色(如付款与审批),并查看当前违反约束的账号。
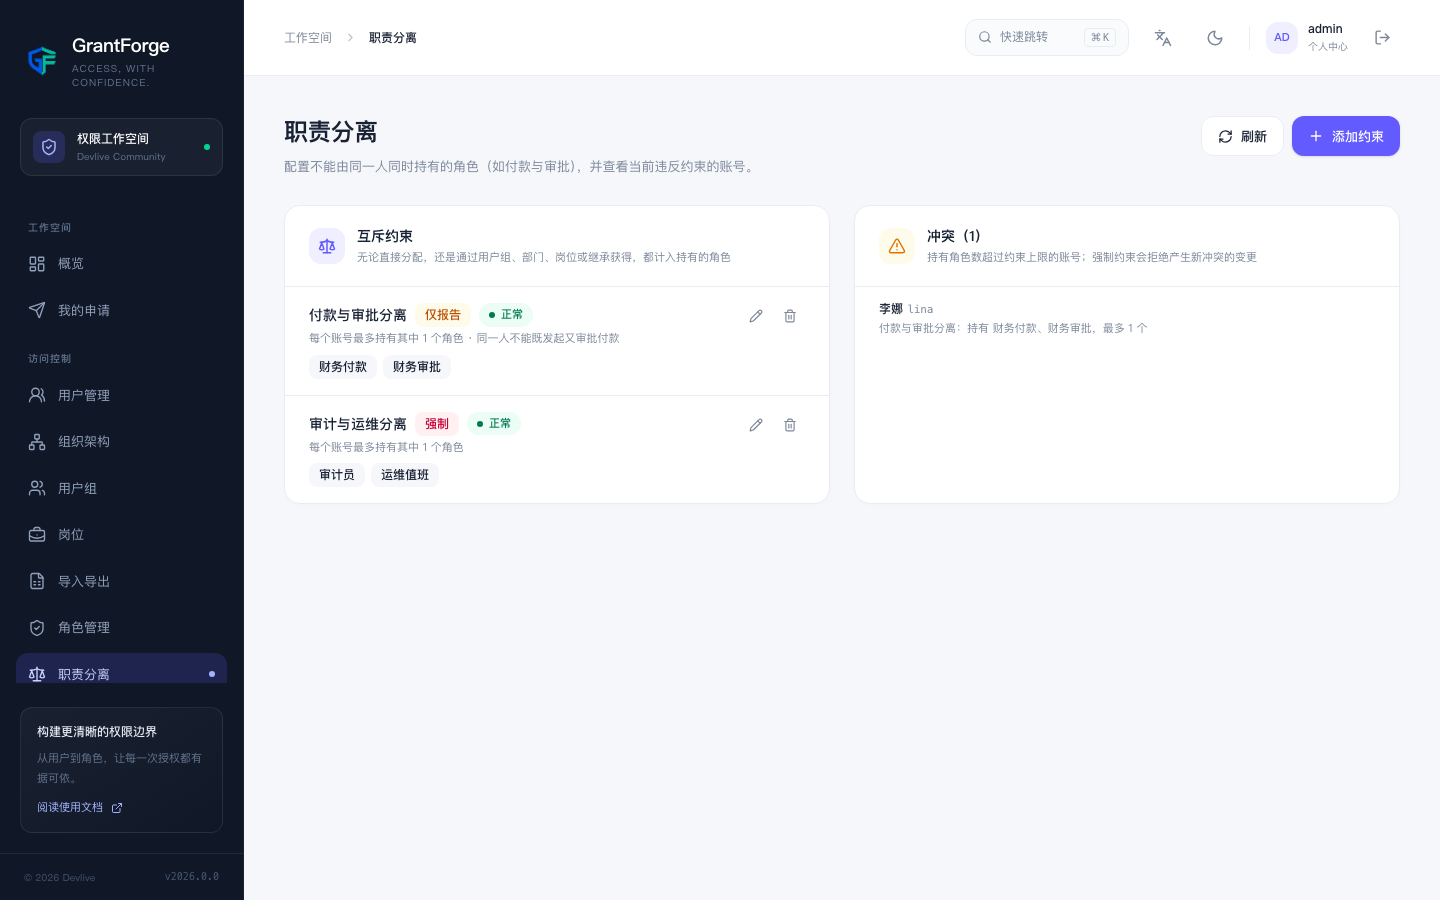
约束
| 设置 | 说明 |
|---|---|
| 互斥角色 | 2–50 个角色 |
| 每个账号最多持有 | 默认 1,可以设为“三个里最多两个” |
| 模式 | 强制:拒绝会产生冲突的角色分配与继承;仅报告:允许变更,只在冲突列表中显示 |
| 启用 | 停用的约束既不拒绝也不报告 |
“持有”包括所有途径:直接分配、通过用户组、部门、岗位获得,以及通过角色继承获得。有效期外的分配和停用的角色不算。
强制的时机
强制模式下,以下变更会在保存前检查它所触及的每个账号:
- 分配角色,或修改分配的有效期、是否包含下级部门;
- 修改角色的继承关系;
- 审批权限申请(见 权限申请与审批)。
只拒绝这次变更新产生的冲突,并提示是谁、哪些角色、违反了哪条约束;约束生效前就已经存在的冲突不会阻塞其他无关的变更,它们一直显示在冲突列表里,需要人工处理。
冲突列表
右侧列出所有违反已启用约束的账号(不论模式):账号、约束、持有的角色与允许的上限。