
GrantForge 是一个开源(MIT)的统一权限平台。它把“谁能做什么、能看到哪些数据”集中管理起来:在控制台里维护用户与组织、定义角色、给角色授予菜单、按钮、API、数据行与字段;你的应用则通过 OAuth 2.1 / OpenID Connect 登录用户,再用开放 API 或 SDK 判断权限。
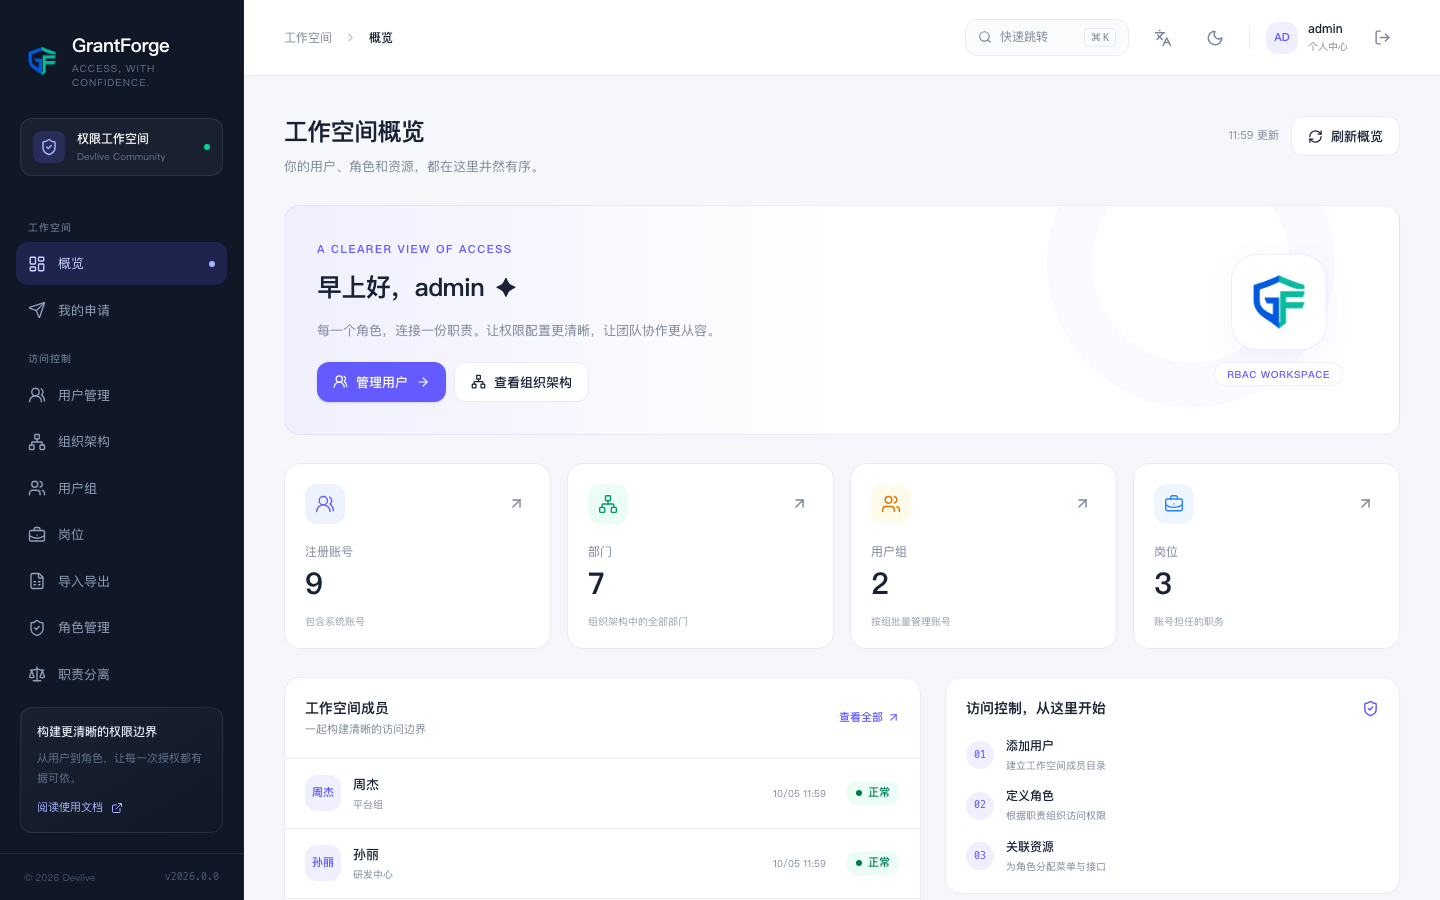
它解决什么问题
一个系统做到一定规模,权限往往散落在各处:菜单写在前端配置里,接口用注解各自检查,数据范围靠 SQL 里手写的条件,离职、调岗时没人说得清一个人到底还能做什么。GrantForge 把这些统一到一个模型里:
- 一处定义,到处生效:控制台页面、按钮、REST 接口、数据实体与字段都是“资源”,角色对资源授权,同一份授权同时驱动前端显隐与后端拦截。
- 看得见的权限:任何时候都能回答“他为什么能看到这个页面”“改了这个角色会影响谁”,授权变更有预览、有审计。
- 符合治理要求:职责分离、限时的权限申请、定期复核、两步验证,满足等保与内控审计的常见要求。
- 标准协议接入:应用不必内嵌一套用户体系,用 OIDC 登录、用访问令牌查询权限即可。
功能一览
| 领域 | 功能 |
|---|---|
| 身份与组织 | 多租户、部门树、用户组、岗位;CSV 批量导入导出;LDAP/AD 登录与同步、OIDC 联合登录 |
| 账号安全 | 会话管理、密码策略与锁定、TOTP 两步验证与恢复码、敏感操作二次验证 |
| 功能授权 | 资源目录(模块、菜单、页面、标签、按钮、API)、角色继承、授权矩阵、影响分析 |
| 数据权限 | 按条件限定可见的行(本人、本部门及下级、指定部门、自定义条件),读写分开控制 |
| 字段权限 | 隐藏、脱敏(邮箱、手机号、证件号等)或只读字段 |
| 可解释与审计 | 权限解释、授权模拟、审计日志查询与导出 |
| 治理 | 职责分离约束、权限申请与审批、定期权限复核 |
| 应用接入 | OAuth 2.1 / OIDC 授权服务器、权限查询开放 API、Java(Spring Boot)与 JavaScript SDK |
| 外部系统 | 插件化服务类型与策略引擎(类似 Apache Ranger),数据服务、访问策略与代理 |
| 交付 | 单一发行包、Docker 镜像、Compose 示例、Helm Chart;H2、PostgreSQL、MySQL、MariaDB、Oracle、SQL Server |
和常见方案的区别
- 与在代码里手写权限相比:权限规则在控制台维护,改授权不需要发布应用;授权前能看到影响范围,授权后有审计。
- 与只做认证的 IdP(Keycloak 等)相比:GrantForge 自带精细到按钮、数据行与字段的授权模型,以及职责分离、复核等治理功能;同时也能作为 IdP,或者把已有的 LDAP、OIDC 作为身份源接入。
- 与 Apache Ranger 相比:GrantForge 借鉴了 Ranger 的服务类型、策略与代理架构,用于管理外部数据系统的权限;同时它首先是一个业务应用的权限平台。