登录
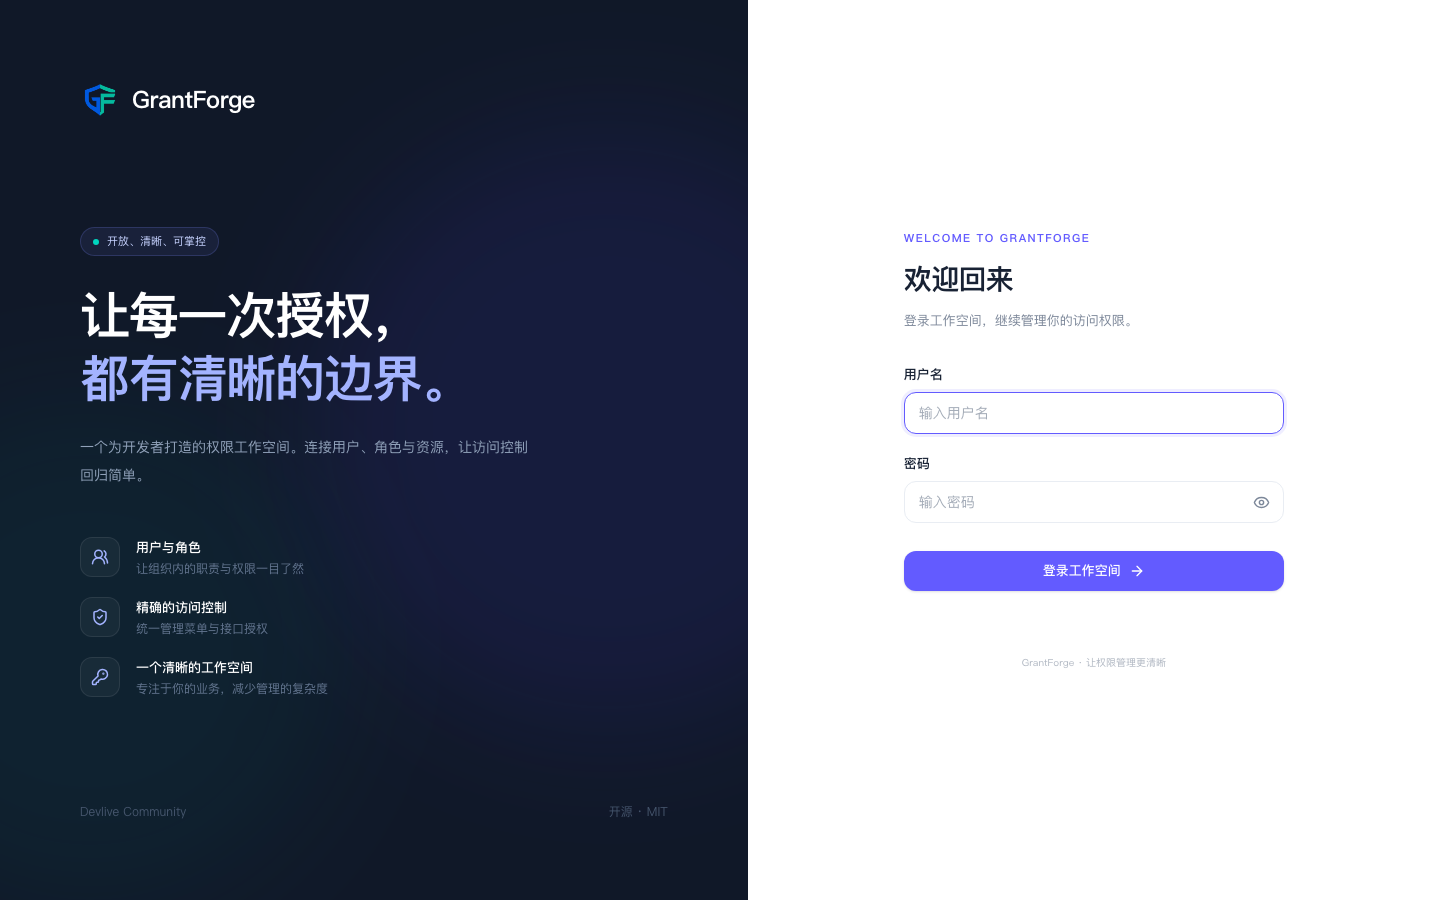
用户名不区分大小写。连续输错密码 5 次(可配置)会锁定账号 15 分钟;管理员锁定的账号需要管理员解锁。启用了身份源时,登录页还会出现“通过 X 登录”按钮,见 身份源。
会话保存在服务端,浏览器只持有一个 HttpOnly 的会话 Cookie。空闲 30 分钟(可配置)后会话过期,需要重新登录。
个人中心
点击右上角的头像进入 个人中心:
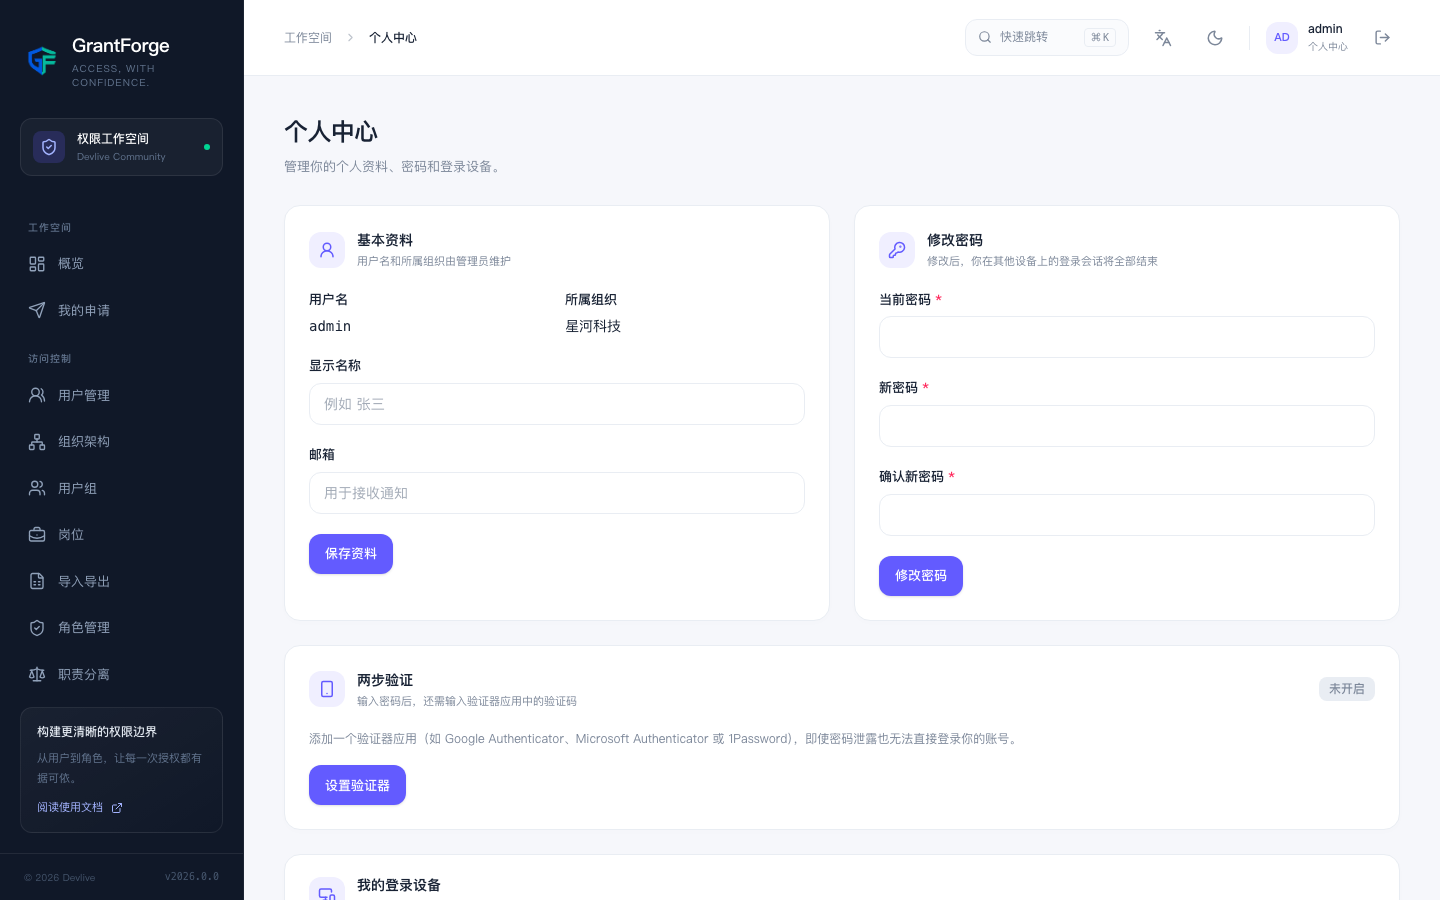
- 基本资料:修改显示名称与邮箱。用户名和所属组织由管理员维护。
- 修改密码:需要输入当前密码。修改后,你在其他设备上的会话全部结束。通过身份源登录的账号在这里看不到修改密码,密码由身份源管理。
- 两步验证:见下文。
- 我的登录设备:当前登录的浏览器列表,可以结束不认识的会话。
- 最近登录记录:最近 10 次登录、退出与失败的尝试,包括别人用你的用户名尝试登录。
管理员重置密码或密码过期后,下次登录会先进入“修改密码”,改完之前其他功能都不可用。
两步验证
开启后,登录时除了密码还需要验证器应用(Google Authenticator、Microsoft Authenticator、1Password 等)中的 6 位验证码。
- 在个人中心的“两步验证”中点击 设置验证器。
- 在验证器应用里添加账号:输入页面上显示的密钥,或在装有应用的设备上打开 otpauth 链接。
- 输入应用显示的验证码,点击 开启。
- 页面会显示 10 个恢复码,只显示这一次。请妥善保存:验证器丢失时,每个恢复码可以代替验证码登录一次。
开启后可以重新生成恢复码(旧的立即失效),或关闭两步验证,这两个操作都需要输入一个验证码。验证器丢失又没有恢复码时,请管理员在 用户管理 中重置该账号的两步验证。
敏感操作的再次验证
对开启了两步验证的账号,以下操作要求最近 10 分钟(可配置)内验证过:轮换签名密钥、创建客户端或轮换其密钥、创建或停用租户、重置他人密码或两步验证、分配角色、修改授权、添加或修改身份源、审批权限申请。
超过时间后执行这些操作,控制台会弹出“确认身份”对话框,输入验证码后自动继续刚才的操作。设置 grantforge.security.mfa.required-for-sensitive=true 可以要求执行这些操作的账号必须开启两步验证。
在线会话
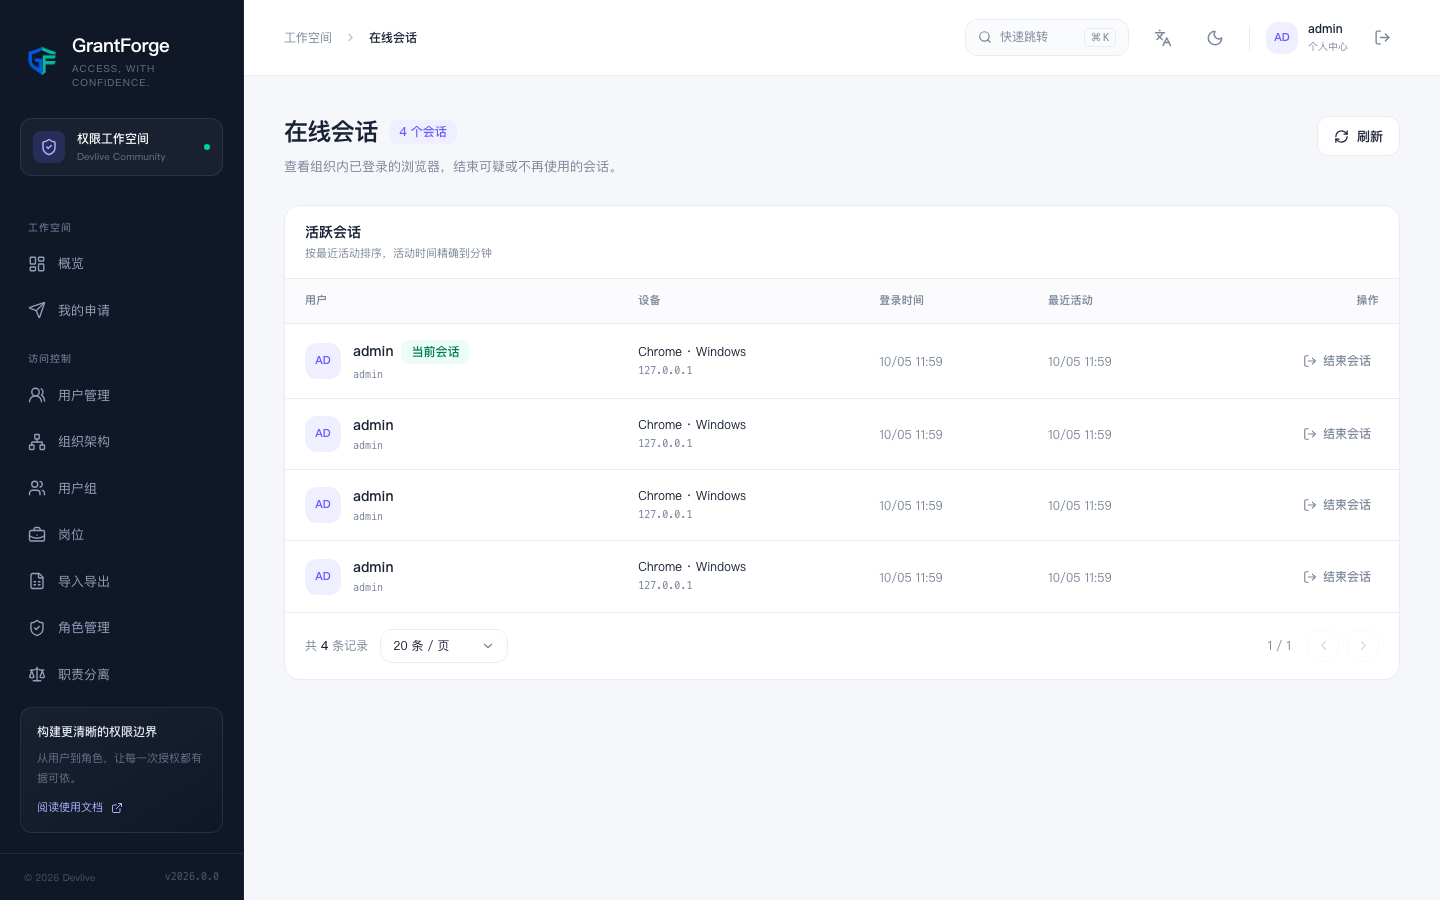
管理员在 访问控制 → 在线会话 中可以看到本租户所有已登录的浏览器(账号、IP、浏览器、登录时间、最近活动),并结束可疑的会话。禁用、锁定账号或重置密码会立即结束该账号的全部会话。