
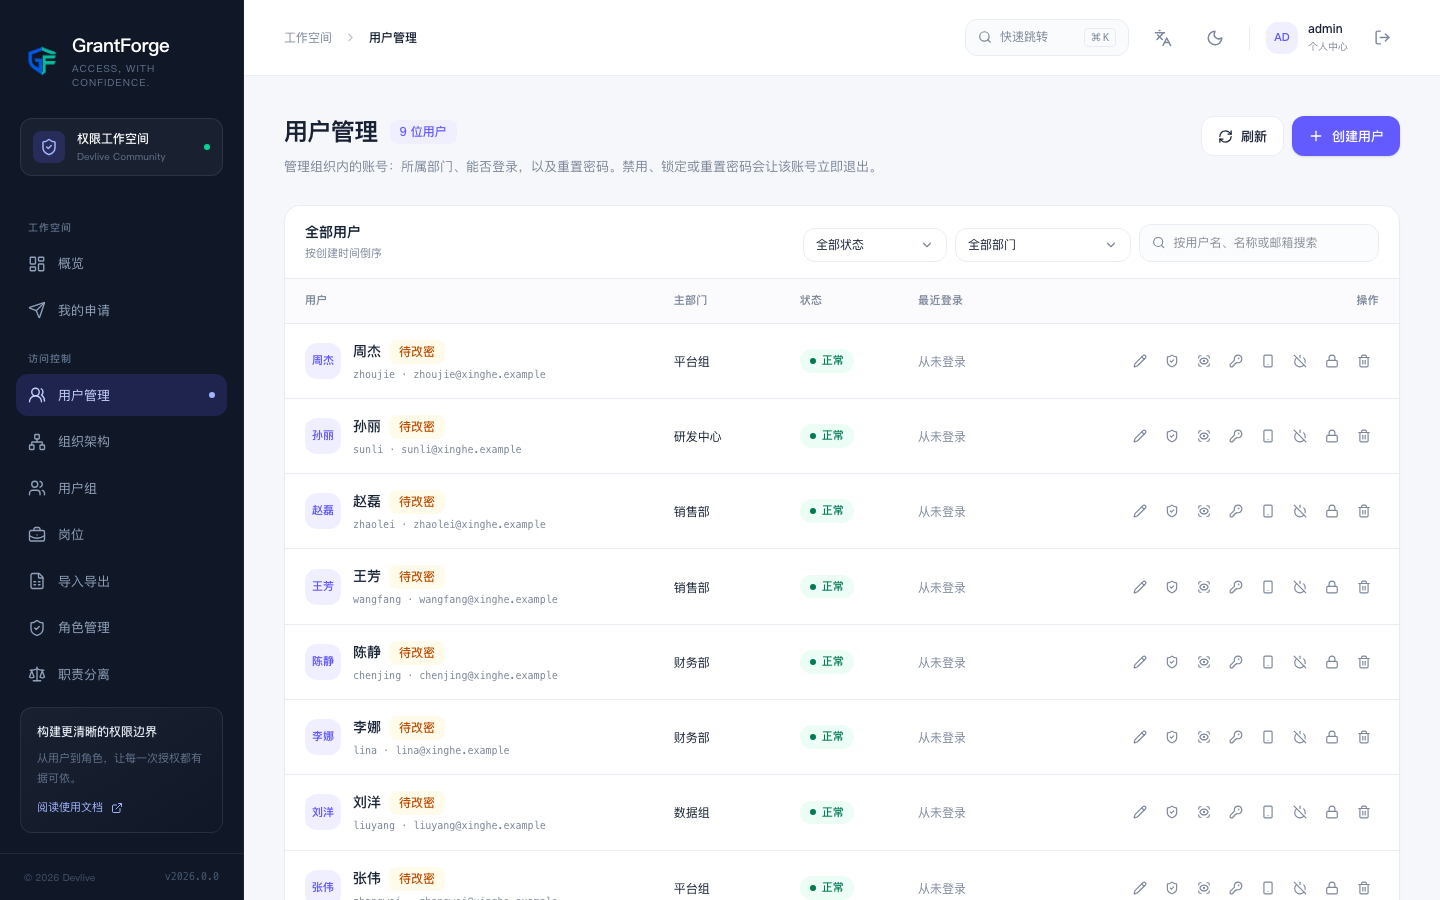
접근 제어 → 사용자 관리는 조직 내 계정을 관리합니다. 소속 부서, 로그인 가능 여부, 비밀번호 재설정입니다.
찾기
사용자명, 표시 이름, 이메일로 검색하고, 상태(정상, 비활성화됨, 잠김, 비밀번호 변경 대기)와 부서로 필터링할 수 있으며, 하위 부서 포함 여부를 선택할 수 있습니다. 목록에는 당신의 데이터 권한이 허용한 계정만 표시되며, 이메일 같은 필드는 당신의 필드 권한에 따라 숨겨지거나 마스킹될 수 있습니다.
생성과 편집
"사용자 생성"에는 사용자명(3~64자의 영문자, 숫자 또는 ._@-, 플랫폼 전체에서 고유), 초기 비밀번호, 표시 이름, 이메일, 주 부서, 겸무 부서, 직위를 입력해야 합니다. 새 계정은 첫 로그인 시 비밀번호를 반드시 변경해야 합니다.
계정 작업
| 작업 | 효과 |
|---|---|
| 비활성화 / 활성화 | 비활성화하면 로그인할 수 없으며, 기존 세션이 즉시 종료됨 |
| 잠금 / 잠금 해제 | 관리자가 잠근 것은 자동으로 풀리지 않으며, 로그인 시 관리자에게 문의하라는 안내가 표시됨. 계정 도용이 의심될 때 사용 |
| 비밀번호 재설정 | 새 초기 비밀번호를 설정하며, 사용자는 다음 로그인 시 반드시 변경해야 하고 기존 세션은 종료됨 |
| 2단계 인증 재설정 | 인증기를 분실한 경우에 사용. 해당 계정의 2단계 인증을 끄고 세션을 종료함 |
| 역할 보기 | 계정이 가진 역할과 각 역할의 출처(직접 배정, 사용자 그룹, 부서, 직위) |
| 유효 권한 보기 | 권한 설명, 시뮬레이션과 감사 참고 |
| 삭제 | 계정과 부서 관계를 삭제하며, 감사 기록은 보존됨 |
시스템 계정(초기화 시 생성된 관리자)과 당신 자신의 계정은 비활성화, 잠금, 삭제할 수 없습니다.
자가 등록
기본적으로 꺼져 있습니다. grantforge.security.registration-enabled=true로 설정하면 로그인 페이지에 "계정 생성" 입구가 나타나고, 등록된 계정은 grantforge.security.registration-tenant이 지정한 테넌트로 들어가며 어떤 역할도 없는 일반 계정이 됩니다.