
유효 권한
사용자 관리의 사용자 행에서 "유효 권한 보기"를 클릭하면 해당 사용자가 지금 사용할 수 있는 모든 것을 볼 수 있습니다. 역할, 메뉴와 버튼, API, 데이터 범위, 제한된 필드입니다.
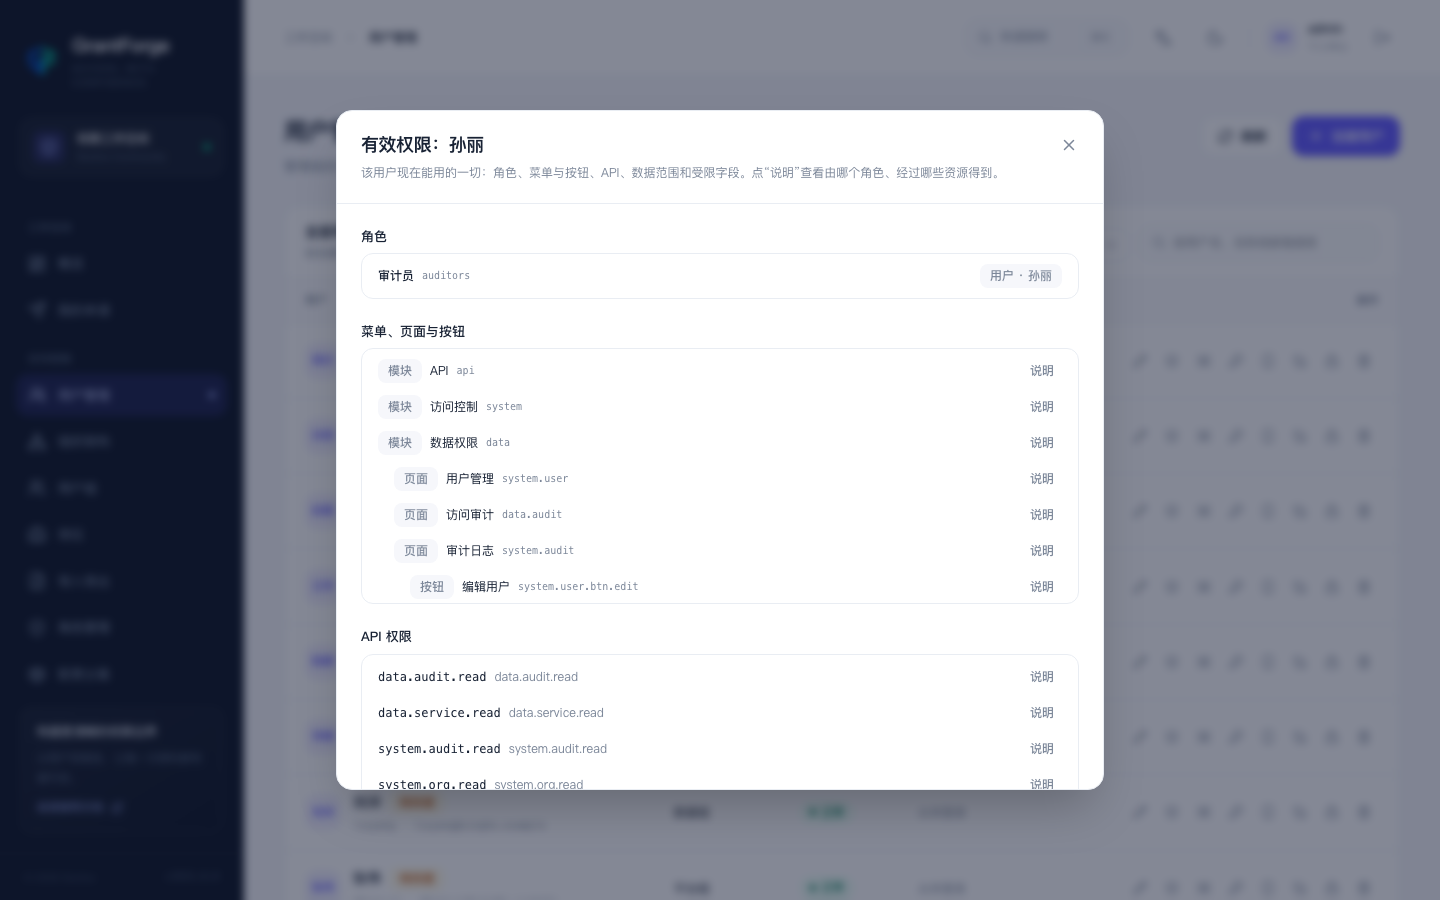
항목의 설명을 클릭하면 GrantForge가 "왜 사용할 수 있는지"를 답합니다. 어떤 역할에서, 어떤 배정(직접, 사용자 그룹, 부서, 직위)과 어떤 리소스 도출을 통해 얻었는지입니다. 사용할 수 없을 때는 권한 부여를 받지 않은 것인지, 아니면 어떤 거부 규칙에 막힌 것인지를 알려줍니다.
변경 시뮬레이션
유효 권한 화면에서 변경 시뮬레이션을 여세요. 해당 사용자에게 역할을 추가하거나 제거했다고 가정하고 어떤 메뉴, 버튼, API가 늘어나거나 사라지는지 봅니다. 시뮬레이션은 계산만 할 뿐 아무것도 저장하지 않으므로, 권한을 조정하기 전에 효과를 확인하는 데 적합합니다.
감사 로그
접근 제어 → 감사 로그는 누가 언제 무엇을 했는지 기록합니다. 로그인, 권한 부여 변경, 관리 작업, 거부된 호출입니다.
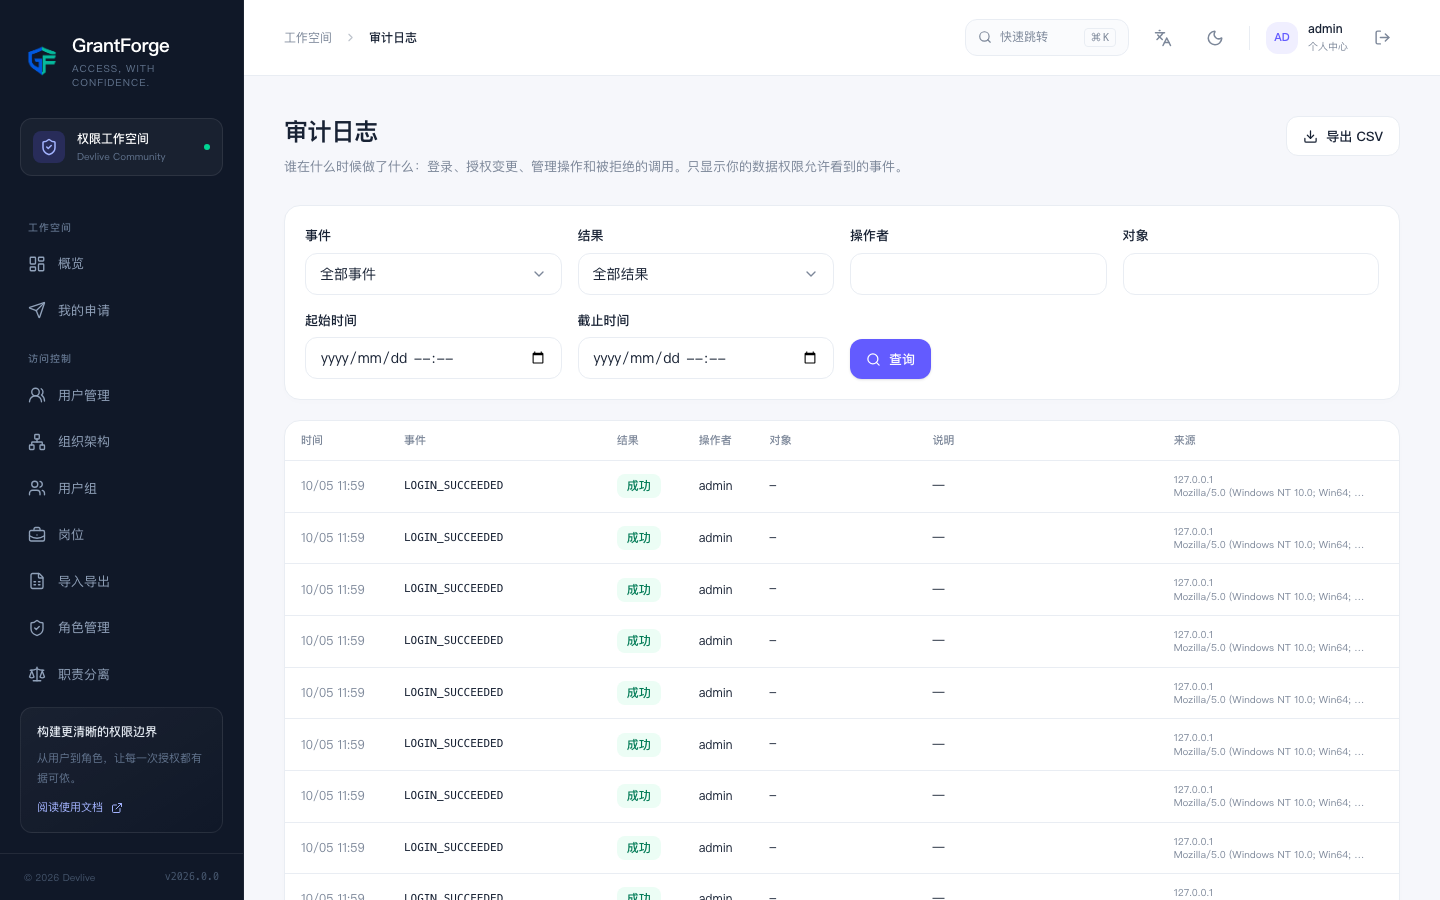
- 이벤트, 결과, 작업자, 대상, 시각으로 필터링하고, 결과를 CSV로 내보낼 수 있습니다.
- 모든 이벤트는 출발지 IP, 브라우저, 요청 ID를 포함하며, 요청 ID는 서버 측 로그와 대응합니다.
- 당신의 데이터 권한이 허용한 이벤트만 표시됩니다.
- 감사 기록은 기본적으로 365일 동안 보관되며(
grantforge.audit.retention), 삭제 전에 디렉터리로 아카이브하도록 설정할 수 있습니다.
기록되는 이벤트는 다음과 같습니다. 로그인 성공과 실패, 잠금, 로그아웃, 세션 종료, 비밀번호 변경, 테넌트, 부서, 사용자, 사용자 그룹, 직위의 변경, 리소스와 API 카탈로그의 변경, 역할, 권한 부여, 상속, 배정의 변경, 데이터와 필드 정책의 변경, 직무 분리와 권한 요청 및 검토의 모든 단계, 신원 소스와 OAuth 클라이언트의 변경, 그리고 거부된 API 호출입니다.