
데이터 권한은 역할의 보유자가 각종 데이터의 어떤 행을 읽고, 수정하고, 삭제하고, 내보낼 수 있는지 결정합니다. 역할 행에서 데이터 권한을 클릭해 설정합니다.
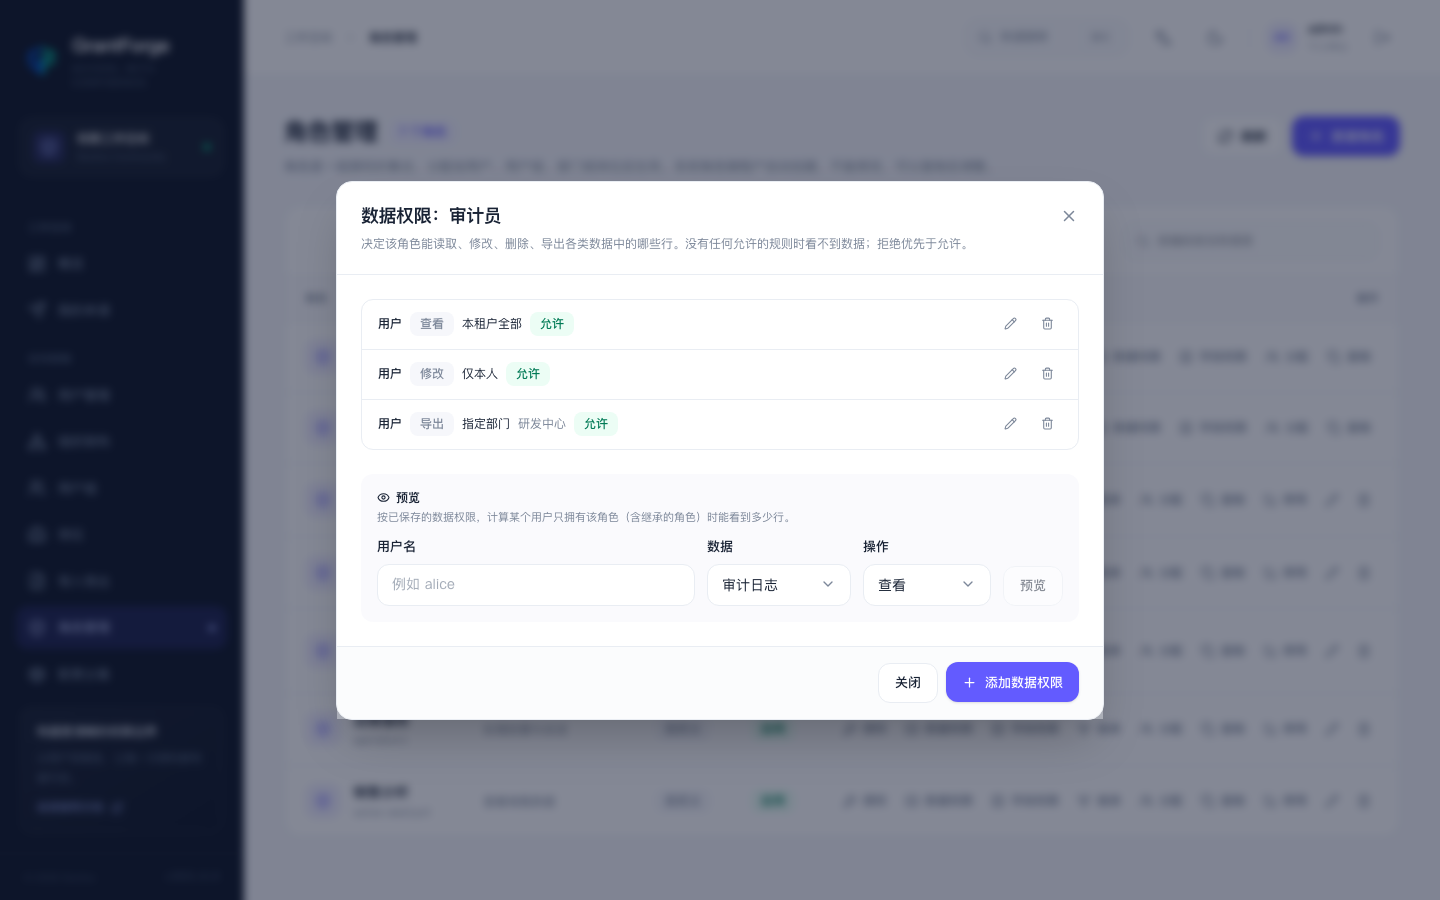
규칙
각 규칙은 네 부분으로 구성됩니다.
| 부분 | 옵션 |
|---|---|
| 데이터 개체 | 사용자, 부서, 사용자 그룹, 직위, 감사 이벤트, 그리고 비즈니스 애플리케이션이 선언한 개체(예: shop:order) |
| 동작 | 보기, 수정, 삭제, 내보내기 |
| 범위 | 전체 테넌트(플랫폼 테넌트의 역할만), 본 테넌트 전체, 본 부서 및 하위 부서, 본 부서, 지정 부서, 본인만, 조건별 |
| 효과 | 허용 또는 거부 |
규칙 병합:
- 허용 규칙이 하나도 없으면 데이터를 볼 수 없습니다.
- 거부가 허용보다 우선합니다. 거부 규칙에 해당하는 모든 행은 사용할 수 없습니다.
- 한 사람의 여러 역할에 속한 규칙이 함께 적용됩니다. 허용은 합집합으로 묶이고, 거부 역시 합집합으로 묶입니다.
- 시스템 역할은 해당하는 범위를 암시합니다(테넌트 관리자는 본 테넌트 전체). 단 비즈니스 애플리케이션의 개체는 제외됩니다.
조건별
범위를 "조건별"로 선택하면 조건 편집기에서 조건을 조합합니다.
- 개체의 필드를 비교합니다. 예: "상태 같음 정상", "최근 로그인 이전 현재 시각". 텍스트는 포함, 시작 부분이 일치를 지원하고, 숫자와 시각은 크기 비교를 지원합니다. 포함됨, 포함되지 않음, 비어 있음, 비어 있지 않음도 지원합니다.
- 값은 고정값일 수도 있고 현재 사용자의 속성일 수도 있습니다. 본인 ID, 사용자명, 소속 부서, 소속 사용자 그룹, 담당 직위, 그리고 현재 시각입니다.
- 조건은 "모두 만족 / 하나 이상 만족"으로 그룹화할 수 있고, 부정할 수 있으며, 최대 4단계까지 중첩할 수 있습니다.
미리 보기
편집기에서 사용자를 선택하고 미리 보기를 클릭하면 이 역할의 규칙으로 그 사용자가 몇 개의 행을 볼 수 있고 구체적으로 어떤 행인지 확인할 수 있습니다.
적용 범위
콘솔의 사용자, 부서, 사용자 그룹, 직위 목록과 상세, 가져오기와 내보내기, 감사 로그는 모두 데이터 권한을 준수합니다. 볼 수 없는 행은 목록에 나타나지 않고, ID로 직접 접근해도 "존재하지 않음"이 반환됩니다. 비즈니스 애플리케이션은 Java SDK 또는 Open API로 동일한 규칙을 얻습니다.