로그인
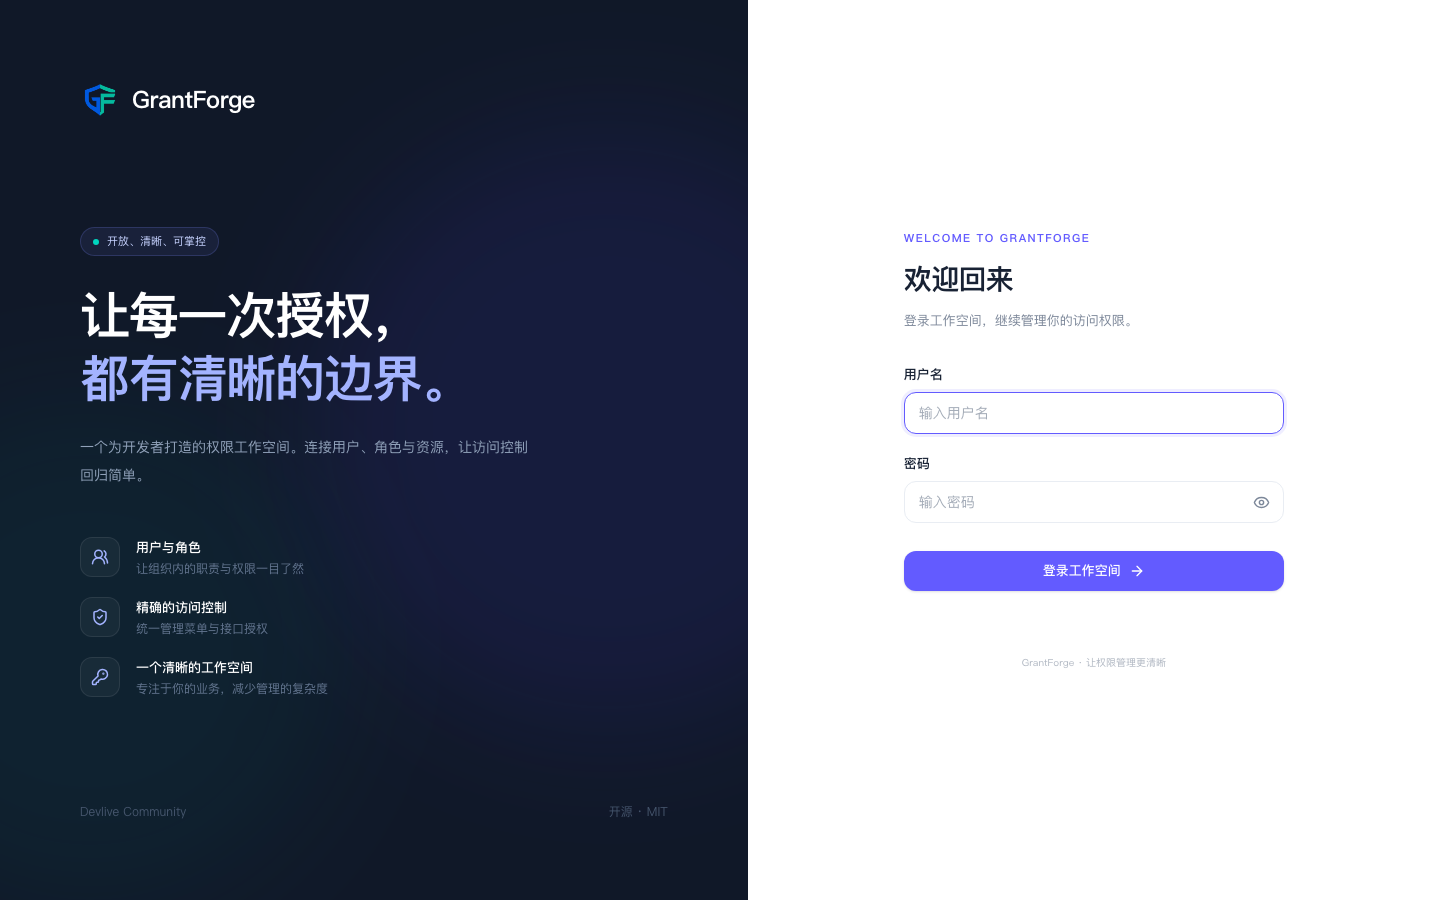
사용자명은 대소문자를 구분하지 않습니다. 비밀번호를 5회(설정 가능) 연속으로 틀리면 계정이 15분 잠깁니다. 관리자가 잠근 계정은 관리자가 잠금을 해제해야 합니다. 신원 소스를 사용 설정한 경우 로그인 페이지에 "X로 로그인" 버튼이 추가로 나타납니다. 신원 소스를 참고하세요.
세션은 서버에 저장되며, 브라우저는 HttpOnly 세션 쿠키 하나만 갖습니다. 30분(설정 가능) 동안 활동이 없으면 세션이 만료되어 다시 로그인해야 합니다.
프로필
오른쪽 위의 아바타를 클릭하면 프로필이 열립니다.
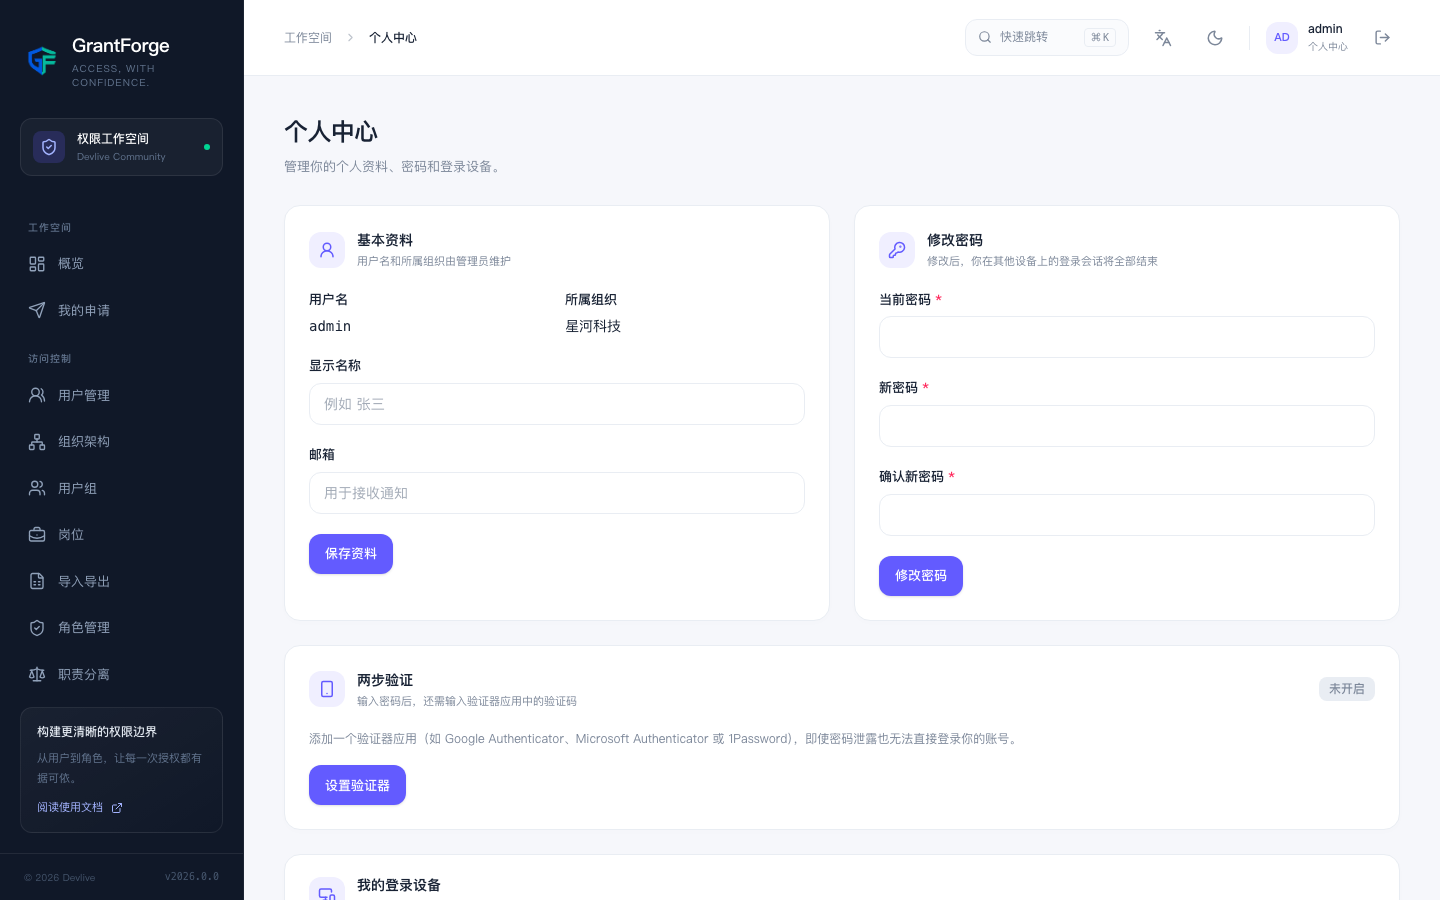
- 기본 정보: 표시 이름과 이메일을 수정합니다. 사용자명과 소속 조직은 관리자가 관리합니다.
- 비밀번호 변경: 현재 비밀번호를 입력해야 합니다. 변경하면 다른 기기에 있는 세션이 모두 종료됩니다. 신원 소스로 로그인한 계정에는 여기에 비밀번호 변경 항목이 보이지 않으며, 비밀번호는 신원 소스가 관리합니다.
- 2단계 인증: 아래를 참고하세요.
- 내 로그인 기기: 현재 로그인한 브라우저 목록이며, 모르는 세션을 종료할 수 있습니다.
- 최근 로그인 기록: 최근 10회의 로그인, 로그아웃, 실패한 시도가 기록됩니다. 다른 사람이 내 사용자명으로 로그인을 시도한 경우도 포함됩니다.
관리자가 비밀번호를 재설정하거나 비밀번호가 만료되면, 다음 로그인에서 먼저 "비밀번호 변경" 페이지로 이동합니다. 변경을 마치기 전까지 다른 기능은 사용할 수 없습니다.
2단계 인증
사용 설정하면 로그인할 때 비밀번호 외에 인증기 앱(Google Authenticator, Microsoft Authenticator, 1Password 등)의 6자리 인증 코드가 필요합니다.
- 프로필의 "2단계 인증"에서 인증기 설정을 클릭합니다.
- 인증기 앱에 계정을 추가합니다. 페이지에 표시된 키를 입력하거나, 앱이 설치된 기기에서 otpauth 링크를 엽니다.
- 앱에 표시된 인증 코드를 입력하고 사용을 클릭합니다.
- 페이지에 복구 코드 10개가 표시됩니다. 표시되는 것은 이번이 마지막이므로 잘 보관하세요. 인증기를 분실하면 복구 코드 하나로 인증 코드 대신 로그인할 수 있으며, 코드 하나는 한 번만 사용할 수 있습니다.
사용 설정한 뒤에는 복구 코드를 다시 생성하거나(기존 코드는 즉시 무효가 됨) 2단계 인증을 사용 중지할 수 있습니다. 두 작업 모두 인증 코드를 한 번 입력해야 합니다. 인증기를 분실하고 복구 코드도 없다면, 관리자가 사용자 관리에서 해당 계정의 2단계 인증을 재설정하도록 하세요.
민감한 작업의 재차 검증
2단계 인증을 사용 설정한 계정에는 다음 작업을 수행할 때 최근 10분(설정 가능) 이내에 인증한 이력이 필요합니다. 서명 키 로테이션, 클라이언트 생성 또는 클라이언트 키 로테이션, 테넌트 생성 또는 사용 중지, 다른 사람의 비밀번호 또는 2단계 인증 재설정, 역할 배정, 권한 부여 수정, 신원 소스 추가 또는 수정, 권한 요청 승인.
이 시간이 지난 뒤 이러한 작업을 수행하면 콘솔에 "신원 확인" 대화 상자가 나타나고, 인증 코드를 입력하면 이전 작업이 자동으로 이어집니다. grantforge.security.mfa.required-for-sensitive=true를 설정하면 이러한 작업을 수행하는 계정에 2단계 인증 사용을 필수로 요구할 수 있습니다.
온라인 세션
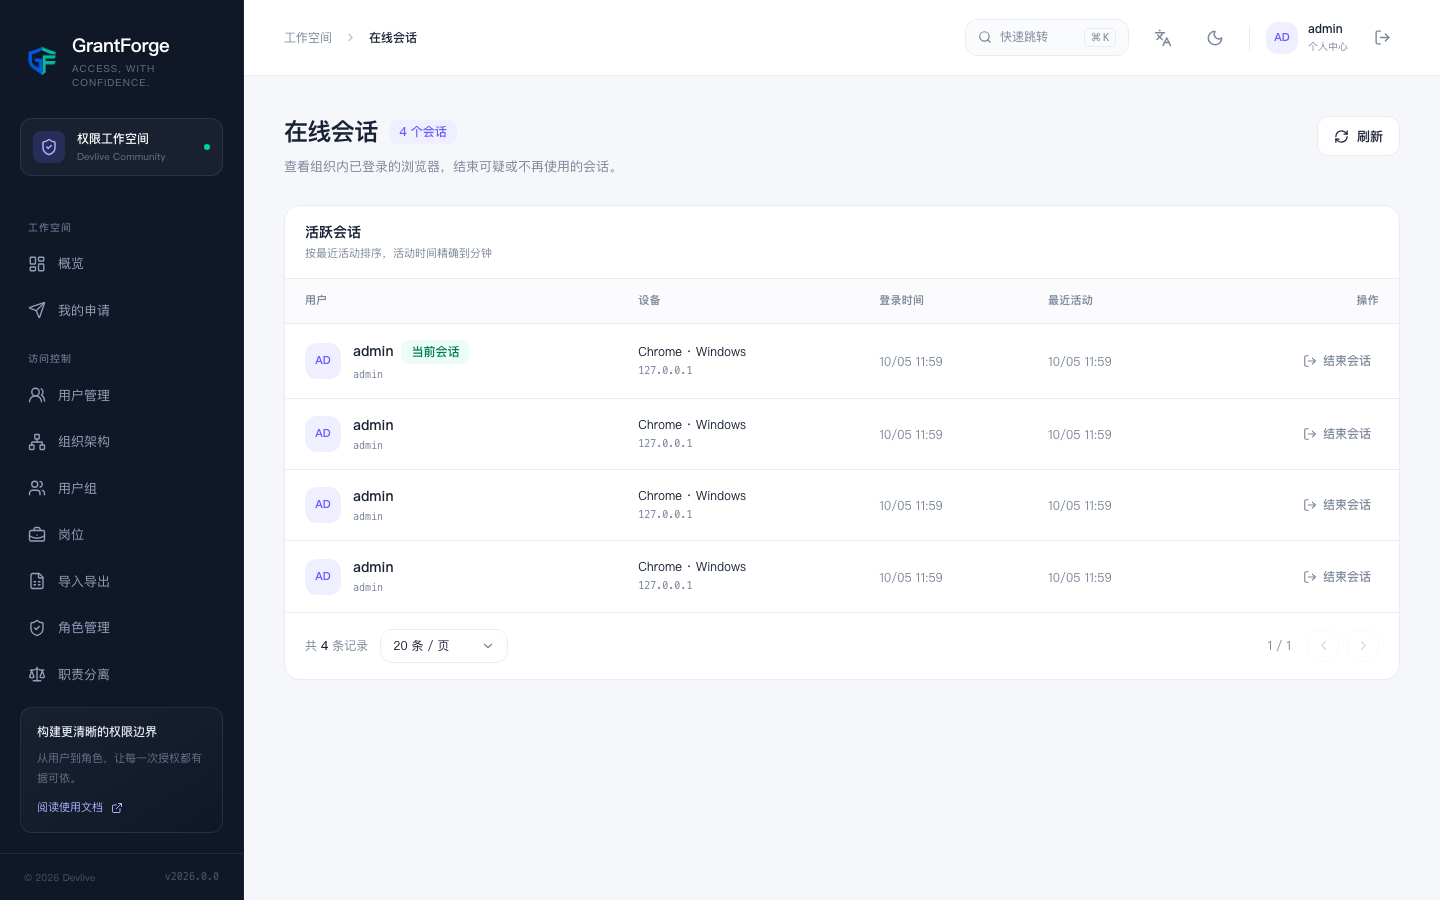
관리자는 접근 제어 → 온라인 세션에서 이 테넌트에 로그인한 모든 브라우저(계정, IP, 브라우저, 로그인 시각, 최근 활동)를 확인하고 의심스러운 세션을 종료할 수 있습니다. 계정을 사용 중지하거나 잠그거나 비밀번호를 재설정하면 해당 계정의 모든 세션이 즉시 종료됩니다.