
접근 제어 → 역할 관리: 역할은 권한 부여 항목의 집합이며, 사용자, 사용자 그룹, 부서 또는 직위에 배정되면 효력이 생깁니다.
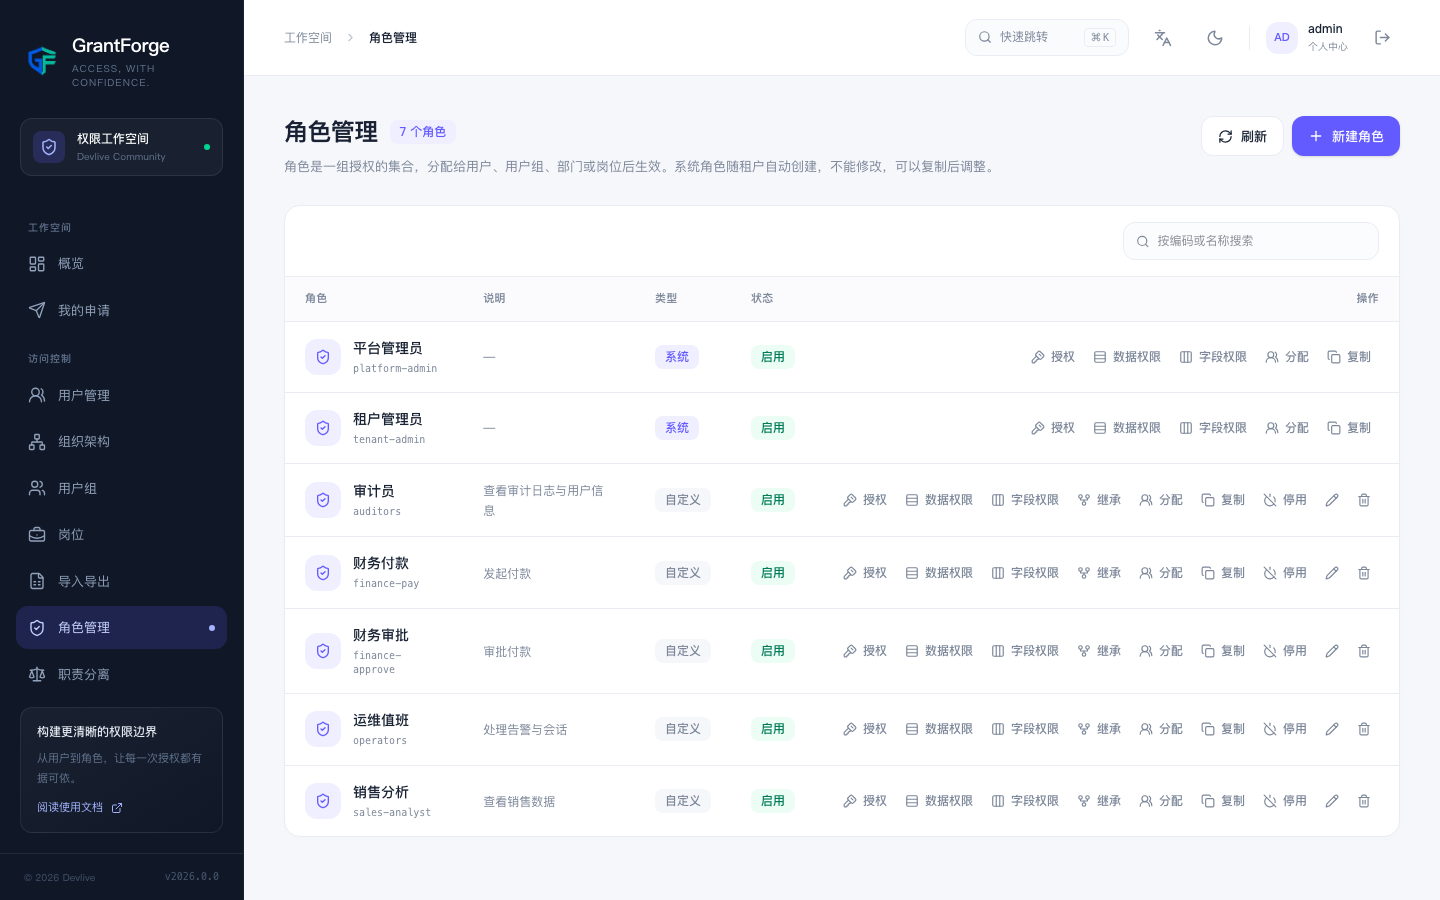
시스템 역할과 사용자 정의 역할
모든 테넌트에는 시스템 역할 테넌트 관리자가 있고, 플랫폼 테넌트에는 플랫폼 관리자도 있습니다. 시스템 역할은 해당 모듈의 모든 리소스를 자동으로 가지며 수정할 수 없습니다. 비슷하지만 더 좁은 권한이 필요하면 시스템 역할을 복제한 뒤 복사본을 수정하세요.
사용자 정의 역할은 코드(소문자, 숫자, 점, 하이픈 또는 밑줄)와 이름을 가지며, 비활성화할 수 있습니다. 비활성화된 역할은 어떤 권한도 부여하지 않고, 상속을 통해서도 권한을 전달하지 않습니다.
권한 부여
역할 행에서 권한 부여를 클릭하면 권한 부여 매트릭스가 열립니다.
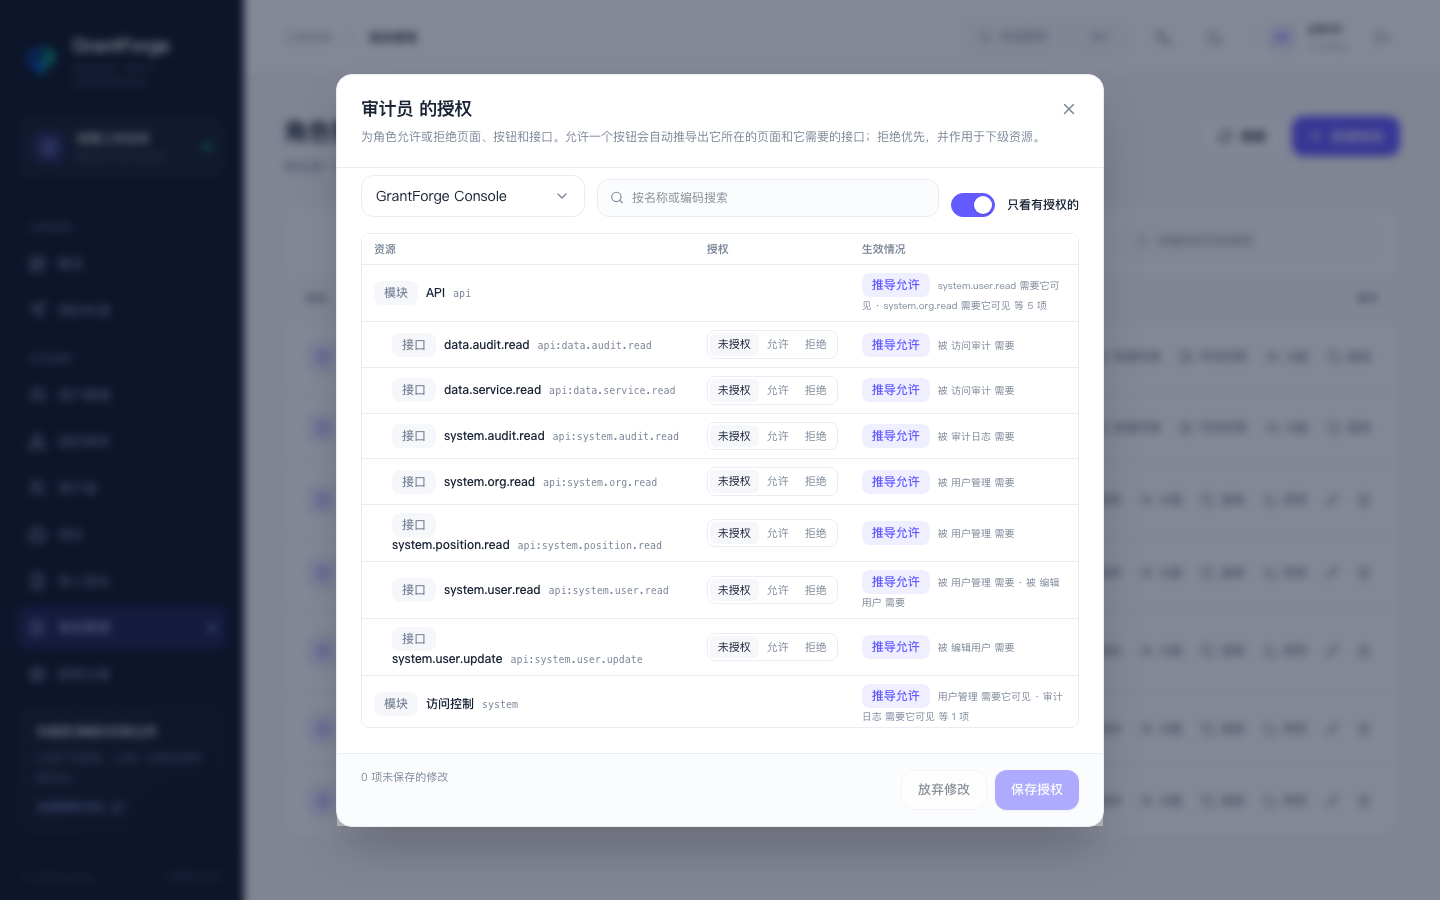
- 애플리케이션별로 전환하고, 리소스는 디렉터리 트리처럼 펼쳐집니다. 각 리소스는 "허용" 또는 "거부"로 설정할 수 있습니다.
- 버튼 하나를 허용하면 그 버튼이 속한 페이지와 필요한 인터페이스가 자동으로 도출됩니다. 하나씩 체크할 필요가 없습니다. 도출된 리소스는 매트릭스에 표시가 나타납니다.
- 거부가 우선하며 하위 리소스에 적용됩니다. 페이지를 거부하면 다른 역할에서 허용하더라도 그 페이지의 버튼은 사용할 수 없습니다.
- 자신이 가진 권한만 부여할 수 있어 권한 남용을 막습니다. 시스템 역할을 가진 사람은 비즈니스 애플리케이션의 모든 리소스를 부여할 수 있습니다.
저장하기 전에 GrantForge는 이번 변경의 영향을 보여 줍니다. 어떤 리소스가 사용 가능하거나 사용 불가능해지는지, 이 역할을 가진 사용자가 몇 명인지입니다.
상속
상속을 클릭하고 이 역할이 상속할 역할을 선택하세요. 상속한 역할이 허용하고 거부하는 모든 것과 그 역할들이 다시 상속한 것을 받게 됩니다. 상속은 순환할 수 없으며, 자신이 가진 권한만 상속할 수 있습니다. "매니저 = 직원 + 승인자" 같은 계층 관계에 적합합니다.
배정
배정을 클릭해 역할을 배정합니다.
| 대상 | 설명 |
|---|---|
| 사용자 | 특정 계정에 직접 부여 |
| 사용자 그룹 | 그룹의 모든 구성원이 역할을 받음 |
| 부서 | 부서 구성원이 역할을 받으며, "하위 부서 포함"을 선택할 수 있음 |
| 직위 | 해당 직위를 맡은 사람이 역할을 받음 |
각 배정에는 시작 시각과 종료 시각을 설정할 수 있어, 종료 시각이 되면 자동으로 효력이 사라져 임시 권한 부여에 적합합니다. 권한 요청과 승인을 통해 사용자가 직접 제한된 기간의 역할을 요청하게 할 수도 있습니다.
배정과 권한 부여는 직무 분리의 제약을 받습니다. 한 사람이 상호 배타적인 역할을 동시에 갖게 되는 배정은 거부됩니다.
데이터 권한과 필드 권한
역할 행의 데이터 권한과 필드 권한은 각각 보유자가 어떤 행을 볼 수 있는지, 어떤 필드를 어떻게 보고 수정할 수 있는지를 결정합니다. 데이터 권한과 필드 권한을 참고하세요.
복제와 삭제
복제는 권한 부여, 데이터 권한, 필드 권한과 함께 역할을 복사합니다. 역할을 삭제하면 배정, 권한 부여, 정책이 함께 삭제되며 복원할 수 없습니다.